

Les données d'un disque dur en panne chiffré par BitLocker peuvent-elles être récupérées ?
Oui, les données présentes sur un disque chiffré avec BitLocker peuvent être récupérées, même si celui-ci est tombé en panne physiquement. Cependant, le chiffrement ajoute une exigence supplémentaire : la clé de récupération doit provenir du propriétaire du disque ou d'une autre partie autorisée, car il n'existe aucun moyen de la déduire, ni aucune porte dérobée permettant d'y accéder.
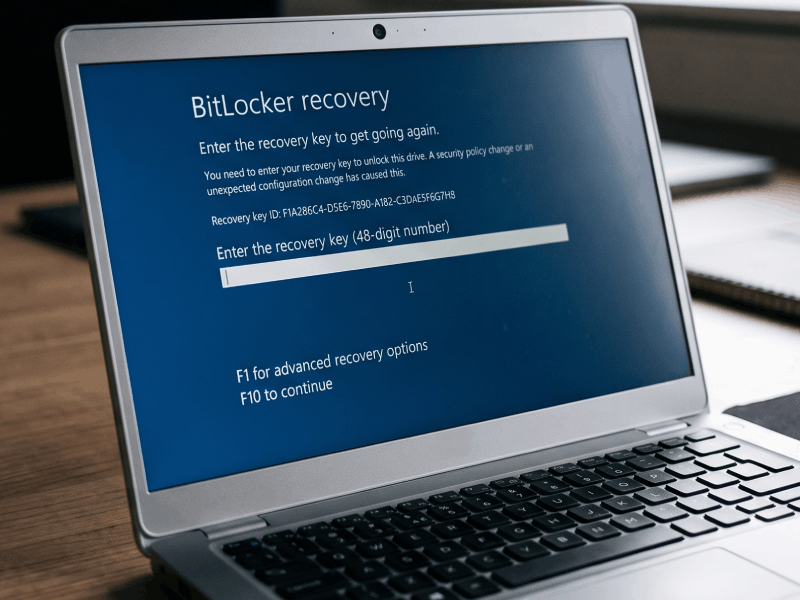
La plupart des personnes découvrent qu'elles ont besoin de la clé de récupération de l'une des deux manières suivantes: soit un ordinateur est tombé en panne et le disque en a été retiré, soit une réinitialisation a entraîné une demande de la part de la machine d'une clé à 48 chiffres que le propriétaire ne possède pas. Ces deux situations sont désormais courantes et restent résolubles, à condition de pouvoir retrouver la clé.
Ce qui a changé dans Windows 11 24H2
Auparavant, BitLocker était une fonctionnalité que l'on activait soi-même. Sur le matériel actuel, elle est désormais souvent déjà en cours d'exécution.
Le chiffrement des appareils est offert sur toutes les éditions de Windows, y compris Édition familiale, depuis des années. Le changement apporté dans la version 24H2 concerne les exigences matérielles. Microsoft a supprimé l'exigence liée à la veille moderne et au HSTI, ainsi que la restriction visant les appareils dotés de ports compatibles DMA, lesquelles excluaient jusqu'alors la plupart des ordinateurs de bureau classiques ainsi que de nombreux ordinateurs portables. Un bien plus grand nombre d'appareils remplissent désormais les conditions requises. Si un appareil dispose d'une puce TPM, du démarrage sécurisé activé, et d'un environnement de récupération configuré, il est fort probable que le chiffrement soit déjà activé.
Le chiffrement s'active lors des installations propres et des réinitialisations d'usine. À l'inverse, une machine mise à niveau vers la version 24H2 via Windows Update, avec un disque déjà non chiffré en place, ne se trouve pas chiffrée rétroactivement. La clé est enregistrée sur un compte Microsoft lorsqu'une personne s'y connecte durant la configuration; un appareil configuré avec un compte local peut donc n'avoir aucune clé sauvegardée nulle part.
Deux conséquences en découlent. Un appareil peut se retrouver chiffré sans que son propriétaire n'ait jamais effectué ce choix, et une réinitialisation d'usine peut chiffrer un disque qui ne l'était pas auparavant.
Pourquoi un ordinateur fonctionnel ne demande jamais la clé
Au quotidien, BitLocker se déverrouille en arrière-plan sans nécessiter la moindre intervention de l'utilisateur. La clé est scellée dans la puce TPM présente sur la carte mère, et tant que le disque demeure dans cette même machine et que la séquence de démarrage n'a pas changé, le volume s'ouvre sans que quiconque n'ait besoin de saisir quoi que ce soit.
Retirez le disque, ou perdez la carte mère, et cette voie disparaît. Le TPM est lié à la machine, et non au disque. Dès lors que les deux sont séparés, la clé de récupération à 48 chiffres devient nécessaire.
Voilà pourquoi cette clé fait rarement surface tant que tout n'a pas déjà mal tourné: personne n'en a besoin tant que l'ordinateur fonctionne.
La récupération de données sur un disque chiffré nécessite la clé
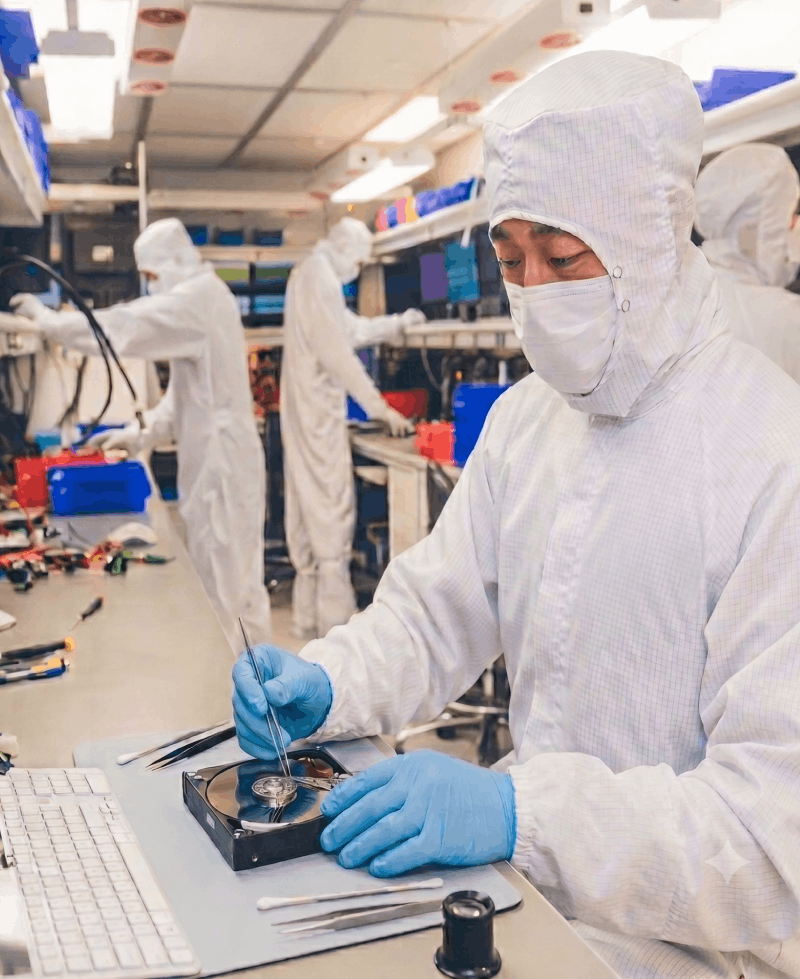
Le travail physique et logique en lui-même ne change pas du fait qu'un disque soit chiffré, mais les méthodes employées diffèrent. Les disques durs HDD présentant des dommages mécaniques nécessitent toujours une intervention en salle blanche. Les SSD modernes, quant à eux, font appel à des outils de diagnostic spécialisés afin de communiquer directement avec le contrôleur du disque en mode usine, permettant ainsi au moteur intégré de déchiffrer et de transmettre les données brutes, étant donné que les puces NAND ne peuvent pas être lues directement en raison du chiffrement matériel.
La plupart des disques chiffrés par Windows 11 sont des SSD; toutefois, les disques durs HDD peuvent également être chiffrés avec BitLocker. Les disques internes secondaires sont chiffrés en même temps que le disque de démarrage, et BitLocker To Go couvre les disques externes, lesquels sont souvent des disques durs classiques.
Le chiffrement devient véritablement un facteur déterminant une fois que le disque a été imagé (une copie complète, secteur par secteur). Le système de fichiers se trouve à l'intérieur du volume chiffré. Les structures NTFS, la table des fichiers, les enregistrements de répertoires : tout cela se trouve chiffré au même titre que les fichiers eux-mêmes. La structure des fichiers ne peut être reconstruite tant que les données demeurent chiffrées; il nous faut donc la clé avant même que la reconstruction ne débute, et non pas seulement à la toute fin, lorsque les fichiers sont restitués.
L'outil de réparation de Microsoft lui-même fonctionne de la même manière. La commande repair-bde a été conçue précisément pour récupérer des données à partir d'un volume BitLocker endommagé, et elle ne s'exécute pas sans un mot de passe de récupération valide ou une clé de récupération valide. Si les métadonnées BitLocker du volume sont corrompues, un package de clé de sauvegarde devient également nécessaire.
Où trouver la clé de récupération
Les clés se trouvent généralement à quelques endroits prévisibles:
Le compte Microsoft associé à l'appareil, sur account.microsoft.com/devices/recoverykey.
Cela couvre la plupart des appareils personnels configurés avec un compte Microsoft.
Une copie imprimée ou un fichier texte enregistré lors de la configuration, souvent sur une clé USB rangée en lieu sûr.
Active Directory ou Microsoft Entra ID, pour un appareil géré par un employeur.
Une plateforme MDM telle que Microsoft Intune.
Un administrateur informatique la conservant pour le compte du propriétaire.
Vérifiez l'ensemble de ces options avant de considérer que la clé est définitivement perdue.
Lorsque la clé s'avère plus difficile à retrouver
Certaines situations nécessitent davantage d'efforts.
L'appareil appartient à un employeur.
La personne qui l'utilise ne peut généralement pas récupérer elle-même la clé, mais l'équipe informatique de l'organisation peut la récupérer dans Active Directory ou Entra ID. DriveSavers collaborera directement avec cette équipe si cela s'avère plus simple que de passer par la personne qui utilise l'appareil.
L'entreprise propriétaire de l'appareil a fermé ses portes, ou le responsable informatique a quitté ses fonctions.
La clé peut malgré tout se trouver encore dans un annuaire ou un locataire MDM auquel une personne conserve encore un accès. Retrouver qui détient cet accès constitue généralement la première étape à entreprendre.
L'appareil a été configuré avec un compte local, et la clé n'a jamais été enregistrée.
Par exemple, une personne a publié un message sur le forum d'assistance de Microsoft au sujet d'un ordinateur portable Windows 11 Édition familiale contenant quinze années de fichiers sur un disque interne secondaire. Le chiffrement des appareils s'était activé de lui-même. Le compte était local, de sorte que la clé n'avait jamais été sauvegardée nulle part. Le disque est ensuite tombé en panne mécaniquement. Aucun de ces éléments pris isolément n'est inhabituel, mais combinés, ils rendent les données illisibles.
Il y a plusieurs disques, et l'on ne sait pas clairement quelle clé correspond à lequel.
Chaque clé possède un identifiant unique qui indique précisément à quel disque elle correspond, ce qui permet de résoudre rapidement ce problème.
Le propriétaire est décédé, et la famille s'occupe de la succession.
La clé peut se trouver dans un compte Microsoft auquel la famille a accès.
Ce dont DriveSavers a besoin avant de restituer les données récupérées
Avant de restituer les données récupérées, DriveSavers doit s'assurer que la personne qui en fait la demande y est bel et bien habilitée. Nos conditions générales exigent que vous confirmiez être propriétaire de l'appareil ou disposer de l'autorisation du propriétaire, et DriveSavers se réserve le droit de demander des documents justificatifs à cet effet. Cette situation se présente notamment dans le cadre de successions ou pour des appareils ayant appartenu à une entreprise. Clarifier ce point dès le départ permet d'éviter tout retard à l'étape finale.
Si le disque est en train de tomber en panne, le temps est compté
L'état d'un disque défaillant s'aggrave à mesure qu'il est utilisé. La raison derrière ce phénomène dépend du type de disque, et cette distinction importe ici, car la plupart des disques chiffrés par Windows 11 sont des SSD.
Sur un disque dur HDD, les dommages peuvent être de nature physique. Chaque cycle d'alimentation sur un disque mécaniquement endommagé offre une nouvelle occasion aux dommages de s'étendre, et des tentatives répétées de lecture sur un support dégradé continuent d'user davantage celui-ci. Des bruits de cliquetis, de grincement, des déconnexions répétées, ou une capacité erronée qui s'affiche, constituent autant de raisons d'arrêter immédiatement.
Un SSD peut vous avertir de diverses manières et tomber en panne pour différentes raisons. Vous n'entendrez aucun bruit particulier; les signes avant-coureurs incluent la disparition du disque dans la Gestion des disques ou le BIOS, le passage du disque en mode lecture seule, ou une chute brutale des performances. Les tentatives répétées ont elles aussi un coût. Chaque analyse échouée ajoute un stress de type « read-disturb » (perturbation en lecture) à des puces NAND déjà dégradées, et les erreurs de bits s'accumulent; exécuter de manière répétée un logiciel de récupération sur un SSD défaillant ne fait ainsi que complexifier davantage la tâche.
Le chiffrement élève les enjeux à un endroit bien précis. Un secteur endommagé au sein d'un fichier ne vous coûte que les données contenues dans ce secteur précis. Un secteur endommagé au sein des métadonnées BitLocker peut, lui, empêcher le montage du volume tout entier, même si vous êtes en possession de la clé.
Lorsque vous n'avez pas besoin de récupération de données du tout
Un disque verrouillé mais en bon état de fonctionnement n'a nullement besoin d'un service de récupération de données. Si une machine démarre sur l'écran de récupération BitLocker alors que le disque lui-même fonctionne parfaitement, retrouver la clé suffit à résoudre le problème. Il en va de même pour un disque qui se lit normalement sur sa machine d'origine, mais qui réclame une clé lorsqu'il est utilisé sur une autre machine. L'envoyer en réparation ne permettra pas de récupérer les données plus rapidement que ne le ferait le simple fait de retrouver la clé.
La récupération de données entre en jeu lorsque le disque est endommagé, dégradé, ou qu'il ne peut plus du tout être lu.
Commencez par la clé
DriveSavers est en mesure de récupérer des données à partir d'un disque chiffré avec BitLocker. Le chiffrement n'entrave en rien le travail de récupération, et un disque chiffré défaillant bénéficie chez DriveSavers de la même attention que n'importe quel autre disque en panne.
La clé de récupération constitue le seul élément que nous ne pouvons pas fournir nous-mêmes. Elle se trouve soit dans un compte Microsoft, un annuaire d'entreprise, un locataire MDM, une feuille imprimée rangée dans un tiroir, ou encore auprès de la personne qui a configuré l'appareil. Passez en revue toutes ces possibilités avant de conclure qu'elle est définitivement perdue, car elle finit généralement par se trouver dans l'une d'entre elles.
Si le disque présente également des signes de défaillance, cessez de l'utiliser pendant que vous recherchez la clé. Chaque nouvelle tentative de lecture vous coûte quelque chose, et le disque sera dans un meilleur état lorsque la clé finira par être retrouvée.
Pour récupérer des données à partir d'unités de stockage verrouillées ou endommagées, communiquez avec DriveSavers Recovery Services au +1 (437) 266-8341.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)