

È possibile recuperare dati da un'unità crittografata con BitLocker guasta?
Sì, i dati su un'unità crittografata con BitLocker possono essere recuperati, anche se si è guastata fisicamente. Tuttavia, la crittografia aggiunge un requisito: la chiave di recupero deve provenire dal proprietario dell'unità o da un'altra parte autorizzata, poiché non esiste alcun modo per derivarla e nessuna backdoor.
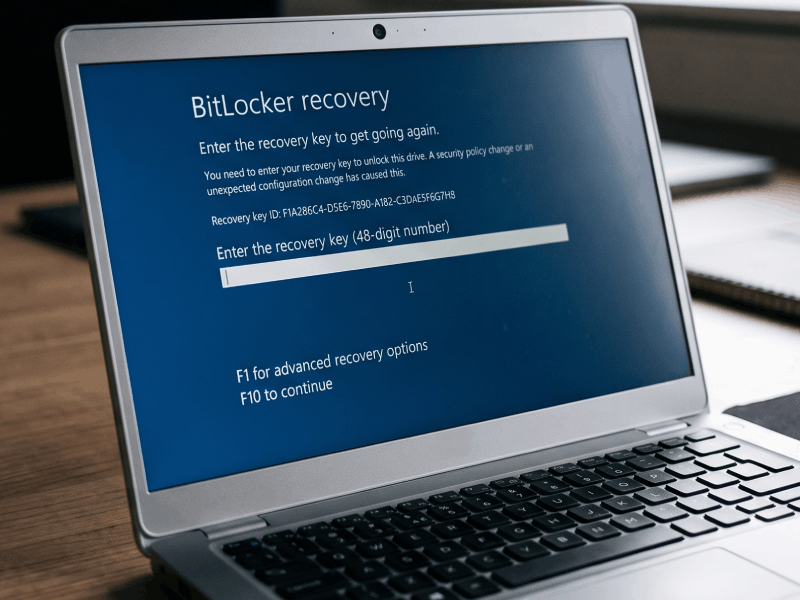
La maggior parte delle persone scopre di avere bisogno della chiave di recupero in uno di due modi. O un computer si è guastato e l'unità è stata rimossa, oppure un ripristino ha fatto sì che la macchina richiedesse una chiave di 48 cifre che il proprietario non possiede. Entrambi i casi sono ormai comuni e risolvibili, se la chiave può essere trovata.
Cosa è cambiato in Windows 11 24H2
BitLocker era qualcosa che si attivava manualmente. Sull'hardware attuale, è spesso già in esecuzione.
La crittografia del dispositivo è disponibile su tutte le edizioni di Windows, inclusa Home, da anni. La modifica introdotta nella versione 24H2 riguardava i requisiti hardware. Microsoft ha rimosso il requisito relativo a Modern Standby e HSTI, insieme alla restrizione sui dispositivi con porte compatibili DMA, che insieme avevano escluso la maggior parte dei desktop ordinari e molti laptop. Molti più dispositivi sono ora idonei. Se un dispositivo dispone di un TPM, dell'Avvio protetto attivato e di un ambiente di ripristino configurato, è probabile che la crittografia sia già attiva.
La crittografia si attiva durante le installazioni pulite e i ripristini alle impostazioni di fabbrica. Al contrario, un dispositivo aggiornato a 24H2 tramite Windows Update, con un'unità già non crittografata, non viene crittografato successivamente. La chiave viene salvata su un account Microsoft quando qualcuno vi accede durante la configurazione, quindi un dispositivo configurato con un account locale potrebbe non avere alcuna chiave salvata da nessuna parte.
Da ciò derivano due conseguenze. Un dispositivo può essere crittografato senza che il proprietario l'abbia mai scelto, e un ripristino alle impostazioni di fabbrica può crittografare un'unità che prima non lo era.
Perché un computer funzionante non chiede mai la chiave
Nell'uso quotidiano, BitLocker si sblocca in background senza richiedere alcun intervento da parte dell'utente. La chiave è sigillata nel chip TPM sulla scheda madre, e finché l'unità rimane nella stessa macchina e la sequenza di avvio non è cambiata, il volume si apre senza che nessuno debba digitare nulla.
Rimuovi l'unità, oppure perdi la scheda madre, e quella via scompare. Il TPM è legato alla macchina, non all'unità. Una volta separati i due, diventa necessaria la chiave di recupero a 48 cifre.
Ecco perché la chiave compare raramente finché qualcosa non è già andato storto: nessuno ne ha bisogno finché il computer funziona.
Il recupero dati su un'unità crittografata richiede la chiave
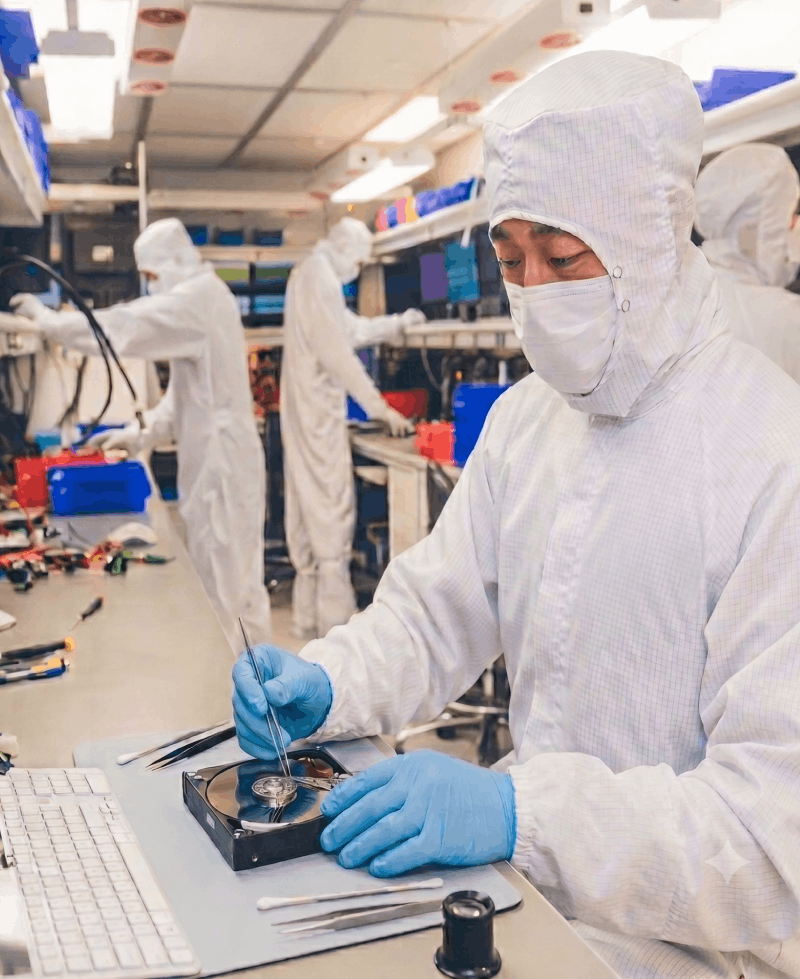
Il lavoro fisico e logico non cambia per il fatto che un'unità sia crittografata, ma i metodi differiscono. Gli HDD con danni meccanici richiedono comunque un intervento in camera bianca. Gli SSD moderni utilizzano strumenti diagnostici specializzati per comunicare direttamente con il controller dell'unità in modalità di fabbrica, consentendo al motore integrato di decrittografare e trasmettere i dati grezzi, poiché i chip NAND non possono essere letti direttamente a causa della crittografia a livello hardware.
La maggior parte delle unità crittografate da Windows 11 sono SSD; tuttavia, anche gli HDD possono essere crittografati con BitLocker. Le unità interne secondarie vengono crittografate insieme all'unità di avvio, e BitLocker To Go copre le unità esterne, che sono spesso dischi rotanti.
La crittografia inizia a essere rilevante una volta che l'unità è stata sottoposta a imaging (una copia completa settore per settore). Il file system si trova all'interno del volume crittografato. Le strutture NTFS, la tabella dei file, i record delle directory: tutto è crittografato insieme ai file. La struttura dei file non può essere ricostruita finché i dati sono ancora crittografati, quindi abbiamo bisogno della chiave prima che inizi la ricostruzione, non solo alla fine quando i file vengono restituiti.
Lo strumento di riparazione di Microsoft funziona nello stesso modo. Il comando repair-bde esiste specificamente per recuperare i dati da un volume BitLocker danneggiato, e non viene eseguito senza una password di recupero o una chiave di recupero valide. Se i metadati BitLocker del volume sono corrotti, è necessario anche un pacchetto di chiavi di backup.
Dove trovare la chiave di recupero
Le chiavi si trovano solitamente in un ristretto numero di luoghi prevedibili:
L'account Microsoft collegato al dispositivo, su account.microsoft.com/devices/recoverykey.
Questo copre la maggior parte dei dispositivi personali configurati con un account Microsoft.
Una copia stampata o un file di testo salvato durante la configurazione, spesso su una chiavetta USB conservata in un luogo sicuro.
Active Directory o Microsoft Entra ID, per un dispositivo gestito da un datore di lavoro.
Una piattaforma MDM come Microsoft Intune.
Un amministratore IT che la conserva per conto del proprietario.
Verifica tutte queste opzioni prima di dare per persa la chiave.
Quando la chiave è più difficile da rintracciare
Alcune situazioni richiedono un lavoro maggiore.
Il dispositivo appartiene a un datore di lavoro.
La persona che lo possiede di solito non può recuperare la chiave da sola, ma il team IT dell'organizzazione può estrarla da Active Directory o Entra ID. DriveSavers lavorerà direttamente con loro se risulta più semplice rispetto a passare attraverso la persona che utilizza il dispositivo.
L'azienda proprietaria del dispositivo ha chiuso, oppure il responsabile IT è andato via.
La chiave potrebbe ancora trovarsi in una directory o in un tenant MDM a cui qualcuno conserva ancora l'accesso. Individuare chi è di solito rappresenta il primo passo.
Il dispositivo è stato configurato con un account locale, e la chiave non è mai stata salvata.
Ad esempio, qualcuno ha pubblicato nel forum di supporto di Microsoft un post su un laptop Windows 11 Home con 15 anni di file su un'unità interna secondaria. La crittografia del dispositivo si era attivata da sola. L'account era locale, quindi la chiave non era mai stata salvata da nessuna parte. Poi l'unità si è guastata meccanicamente. Nessuno di questi fattori è insolito di per sé, ma insieme significano che i dati non possono essere letti.
Ci sono diverse unità, e non è chiaro quale chiave appartenga a quale.
Ogni chiave ha un ID chiave che identifica l'unità a cui appartiene, il che risolve rapidamente la questione.
Il proprietario è deceduto, e la famiglia si sta occupando dell'eredità.
La chiave potrebbe trovarsi in un account Microsoft a cui la famiglia può accedere.
Cosa serve a DriveSavers prima di restituire i dati recuperati
Prima che DriveSavers rilasci i dati recuperati, dobbiamo sapere che la persona che li richiede ne abbia il diritto. Le nostre condizioni richiedono che tu confermi di essere il proprietario del dispositivo o di avere l'autorizzazione del proprietario, e DriveSavers si riserva il diritto di richiedere documentazione a tale scopo. Questo accade con le eredità e con i dispositivi appartenuti a un'azienda. Chiarire questo aspetto in anticipo evita che diventi un ritardo alla fine.
Se l'unità sta fallendo, il tempo è fondamentale
Un'unità in fase di guasto peggiora con l'uso. Il motivo per cui ciò accade dipende dal tipo di unità, e la differenza è qui rilevante poiché la maggior parte delle unità crittografate da Windows 11 sono SSD.
Su un HDD, il danno potrebbe essere fisico. Ogni ciclo di accensione su un'unità meccanicamente danneggiata dà al danno un'altra possibilità di diffondersi, e tentativi ripetuti di lettura su supporti deteriorati la consumano ulteriormente. Rumori di click, sfregamenti, disconnessioni ripetute o una capacità errata visualizzata sono tutti motivi per fermarsi.
Un SSD può avvisarti in vari modi e guastarsi per diversi motivi. Non sentirai nulla; i segnali includono l'unità che scompare da Gestione disco o dal BIOS, il passaggio dell'unità alla modalità di sola lettura, o un calo brusco delle prestazioni. Anche i tentativi ripetuti hanno un costo. Ogni scansione fallita aggiunge stress di tipo "read-disturb" a chip NAND già degradati, e gli errori di bit si accumulano, quindi eseguire ripetutamente il software di recupero su un SSD in fase di guasto rende il lavoro più difficile.
La crittografia alza la posta in gioco in un punto specifico. Un settore danneggiato all'interno di un file ti costa i dati contenuti in quel settore. Un settore danneggiato nei metadati di BitLocker può impedire del tutto il montaggio del volume, anche quando si possiede la chiave.
Quando non hai affatto bisogno di recupero dati
Un'unità bloccata ma in buono stato non ha bisogno di un servizio di recupero dati. Se una macchina si avvia alla schermata di recupero di BitLocker e l'unità stessa è in buone condizioni, trovare la chiave risolve il problema. Lo stesso vale per un'unità che si legge normalmente nella sua macchina originale, ma che richiede una chiave in un'altra. Inviarla non permetterà di recuperare i dati più velocemente di quanto farebbe trovare la chiave.
Il recupero dati entra in gioco quando l'unità è danneggiata, deteriorata o non può più essere letta affatto.
Inizia con la chiave
DriveSavers può recuperare i dati da un'unità crittografata con BitLocker. La crittografia non ferma il lavoro, e un'unità crittografata guasta riceve la stessa attenzione presso DriveSavers di qualsiasi altra unità guasta.
La chiave di recupero è l'unico elemento che non possiamo fornire da soli. Si trova in un account Microsoft, in una directory aziendale, in un tenant MDM, su un foglio stampato in un cassetto, o presso chiunque abbia configurato il dispositivo. Esamina tutte queste possibilità prima di dare per persa la chiave, perché solitamente salta fuori in una di esse.
Se anche l'unità sta fallendo, smetti di usarla durante la ricerca. Ogni ulteriore tentativo di lettura ti costa qualcosa, e l'unità sarà in condizioni migliori quando la chiave salterà fuori.
Per recuperare dati da unità di archiviazione bloccate o danneggiate, contatta DriveSavers Recovery Services al numero +1 (888) 440-2404.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)