

¿Se pueden recuperar los datos de una unidad cifrada con BitLocker que ha fallado?
Sí, los datos de una unidad cifrada con BitLocker pueden recuperarse, incluso si ha fallado físicamente. Sin embargo, el cifrado añade un requisito adicional: la clave de recuperación debe proceder del propietario de la unidad o de otra parte autorizada, ya que no existe forma alguna de derivarla, ni tampoco ninguna puerta trasera.
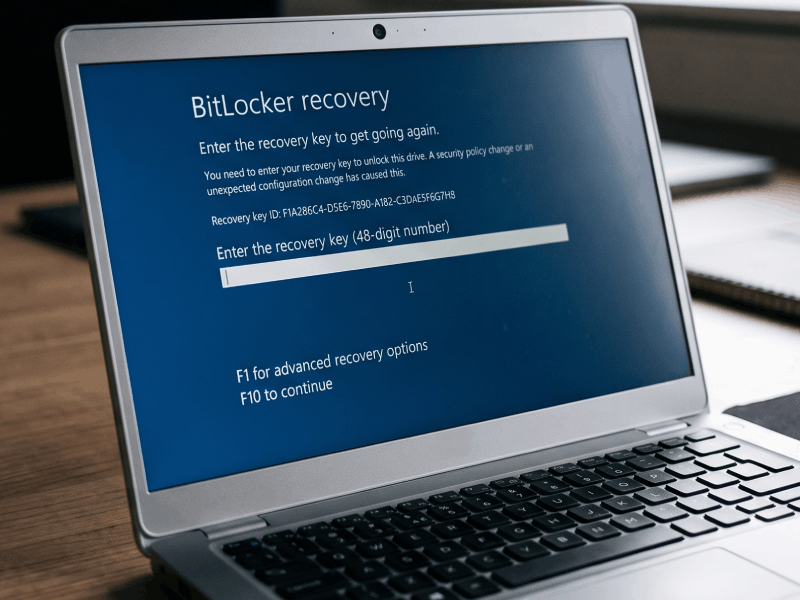
La mayoría descubre que necesita la clave de recuperación de una de estas dos maneras: un ordenador falló y se extrajo la unidad, o un restablecimiento hizo que el equipo solicitara una clave de 48 dígitos que el propietario no tiene. Ambas situaciones son comunes hoy en día y pueden resolverse si la clave puede encontrarse.
Qué cambió en Windows 11 24H2
BitLocker solía ser algo que uno activaba. En el hardware actual, a menudo ya está en funcionamiento.
El cifrado de dispositivos ha estado disponible en todas las ediciones de Windows, incluida Home, desde hace años. El cambio en 24H2 afectó a los requisitos de hardware. Microsoft eliminó el requisito de Espera moderna y HSTI, junto con la restricción sobre dispositivos con puertos compatibles con DMA, que en conjunto mantenían a la mayoría de los equipos de escritorio comunes, y a muchos portátiles, fuera de alcance. Ahora muchos más equipos cumplen los requisitos. Si un dispositivo cuenta con TPM, Arranque seguro habilitado y un entorno de recuperación configurado, es probable que el cifrado ya esté activado.
El cifrado se activa durante las instalaciones limpias y los restablecimientos de fábrica. Por el contrario, un equipo que se actualiza a 24H2 mediante Windows Update, con una unidad sin cifrar ya en su lugar, no queda cifrado con posterioridad. La clave se guarda en una cuenta de Microsoft cuando alguien inicia sesión con una durante la configuración, por lo que un dispositivo configurado con una cuenta local puede no tener ninguna clave guardada en ningún sitio.
De ello se derivan dos consecuencias. Un dispositivo puede quedar cifrado sin que su propietario lo haya elegido en ningún momento, y un restablecimiento de fábrica puede cifrar una unidad que antes no lo estaba.
Por qué un ordenador que funciona nunca solicita la clave
Día a día, BitLocker se desbloquea en segundo plano sin requerir ninguna intervención por parte del usuario. La clave está sellada en el chip TPM de la placa base, y mientras la unidad permanezca en ese mismo equipo y la secuencia de arranque no haya cambiado, el volumen se abre sin que nadie necesite escribir nada.
Extraiga la unidad, o pierda la placa base, y esa vía desaparece. El TPM está vinculado al equipo, no a la unidad. Una vez que ambos se separan, la clave de recuperación de 48 dígitos se vuelve indispensable.
Por eso la clave rara vez aparece hasta que algo ya ha salido mal: nadie la necesita mientras el equipo funciona correctamente.
La recuperación de datos en una unidad cifrada requiere la clave
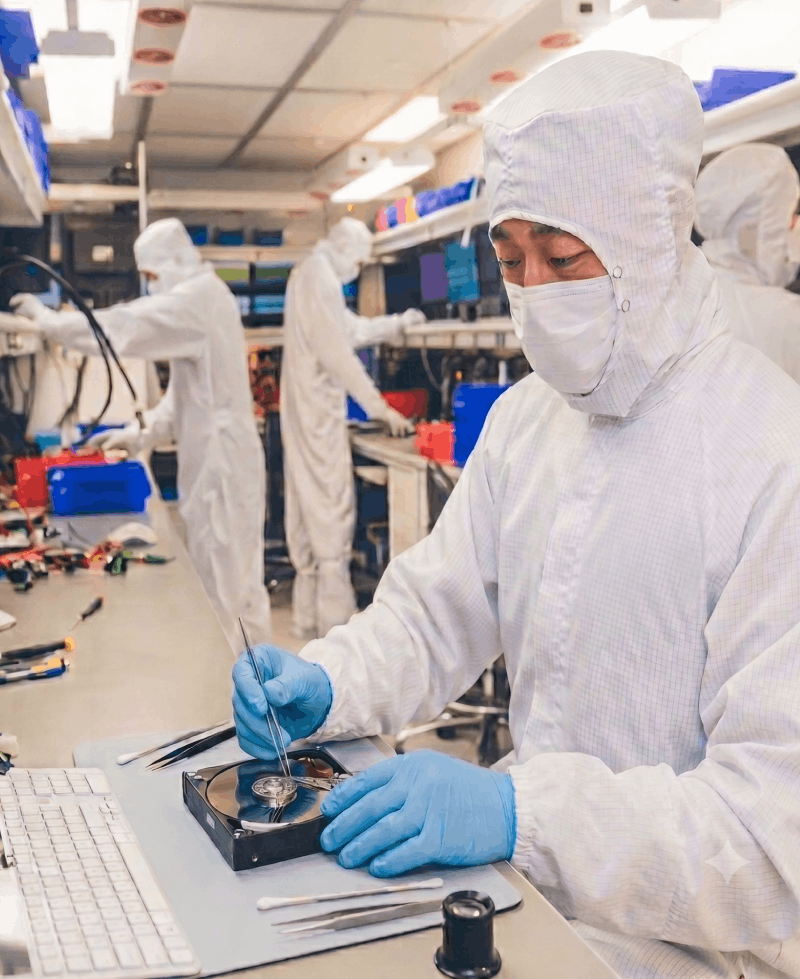
El trabajo físico y lógico no cambia por el hecho de que una unidad esté cifrada, pero los métodos difieren. Las unidades HDD con daños mecánicos siguen requiriendo intervención en sala blanca. Las SSD modernas utilizan herramientas de diagnóstico especializadas para comunicarse directamente con el controlador de la unidad en modo de fábrica, lo que permite que el motor integrado descifre y transmita los datos en bruto, ya que los chips NAND no pueden leerse directamente debido al cifrado a nivel de hardware.
La mayoría de las unidades cifradas por Windows 11 son SSD; sin embargo, las unidades HDD también pueden cifrarse con BitLocker. Las unidades internas secundarias se cifran junto con la unidad de arranque, y BitLocker To Go cubre las unidades externas, que suelen ser discos giratorios.
El cifrado comienza a ser relevante una vez que la unidad ha sido duplicada en imagen (una copia completa, sector por sector). El sistema de archivos se encuentra dentro del volumen cifrado. Las estructuras NTFS, la tabla de archivos, los registros de directorios: todo ello está cifrado junto con los archivos. La estructura de archivos no puede reconstruirse mientras los datos permanezcan cifrados, por lo que necesitamos la clave antes de que comience la reconstrucción, y no solo al final, cuando se devuelven los archivos.
La propia herramienta de reparación de Microsoft funciona de la misma manera. El comando repair-bde existe específicamente para recuperar datos de un volumen BitLocker dañado, y no se ejecuta sin una contraseña de recuperación o clave de recuperación válidas. Si los metadatos de BitLocker del volumen están dañados, también se necesita un paquete de clave de copia de seguridad.
Dónde encontrar la clave de recuperación
Las claves suelen aparecer en un puñado de lugares predecibles:
La cuenta de Microsoft vinculada al dispositivo, en account.microsoft.com/devices/recoverykey.
Esto cubre la mayoría de los equipos personales configurados con una cuenta de Microsoft.
Una copia impresa o un archivo de texto guardado durante la configuración, a menudo en una unidad USB guardada en un lugar seguro.
Active Directory o Microsoft Entra ID, para un dispositivo gestionado por un empleador.
Una plataforma MDM como Microsoft Intune.
Un administrador de TI que la conserva en nombre del propietario.
Compruebe todas estas opciones antes de dar por perdida la clave.
Cuando la clave resulta más difícil de localizar
Algunas situaciones requieren más trabajo.
El dispositivo pertenece a un empleador.
La persona que lo tiene por lo general no puede recuperar la clave por sí misma, pero el equipo de TI de la organización puede obtenerla de Active Directory o Entra ID. DriveSavers trabajará directamente con ellos si eso resulta más sencillo que hacerlo a través de la persona que utiliza el dispositivo.
La empresa propietaria del dispositivo ha cerrado, o el responsable de TI ya no trabaja allí.
La clave aún podría estar en un directorio o en un inquilino de MDM al que alguien conserve acceso. Localizar a esa persona suele ser el primer paso.
El dispositivo se configuró con una cuenta local, y la clave nunca se guardó.
Por ejemplo, alguien publicó en el foro de soporte de Microsoft sobre un portátil con Windows 11 Home que tenía 15 años de archivos en una unidad interna secundaria. El cifrado de dispositivos se había activado por sí solo. La cuenta era local, por lo que la clave nunca se guardó en ningún sitio. Después, la unidad falló mecánicamente. Ninguno de estos factores resulta inusual por sí solo, pero combinados, hacen que los datos no se puedan leer.
Hay varias unidades, y no está claro qué clave corresponde a cuál.
Cada clave tiene un identificador que indica la unidad a la que pertenece, lo que resuelve esto rápidamente.
El propietario ha fallecido, y la familia está gestionando la herencia.
La clave podría estar en una cuenta de Microsoft a la que la familia tenga acceso.
Lo que DriveSavers necesita antes de devolver los datos recuperados
Antes de entregar los datos recuperados, DriveSavers necesita confirmar que la persona que los solicita tiene derecho a ellos. Nuestras condiciones exigen que confirme que es propietario del dispositivo o que cuenta con el permiso del propietario, y DriveSavers se reserva el derecho de solicitar documentación que lo acredite. Esto surge con herencias y con dispositivos que pertenecían a una empresa. Resolverlo con antelación evita que esto se convierta en un retraso al final del proceso.
Si la unidad está fallando, el tiempo es crucial
Una unidad en proceso de fallar empeora con el uso. La razón de esto depende del tipo de unidad, y la diferencia importa aquí porque la mayoría de las unidades cifradas por Windows 11 son SSD.
En un HDD, el daño puede ser físico. Cada ciclo de encendido en una unidad con daño mecánico le da al daño otra oportunidad de propagarse, y los intentos repetidos de lectura en un soporte deteriorado lo desgastan aún más. Chasquidos, sonidos de roce, desconexiones repetidas, o que aparezca una capacidad incorrecta son todas razones para detenerse.
Un SSD puede advertirle de varias maneras y fallar por diferentes razones. No escuchará nada; las señales incluyen que la unidad desaparezca de Administración de discos o del BIOS, que la unidad cambie a modo de solo lectura, o que el rendimiento caiga drásticamente. Los intentos repetidos también tienen un coste. Cada análisis fallido añade estrés de "read-disturb" (perturbación por lectura) a chips NAND ya deteriorados, y los errores de bits se acumulan, por lo que ejecutar software de recuperación repetidamente en un SSD que está fallando dificulta aún más la tarea.
El cifrado eleva la apuesta en un punto específico. Un sector dañado dentro de un archivo le cuesta los datos de ese sector. Un sector dañado en los metadatos de BitLocker puede impedir que el volumen se monte por completo, incluso cuando se dispone de la clave.
Cuando no necesita recuperación de datos en absoluto
Una unidad bloqueada pero en buen estado no necesita un servicio de recuperación de datos. Si un equipo arranca en la pantalla de recuperación de BitLocker y la unidad en sí está bien, encontrar la clave resuelve el problema. Lo mismo ocurre con una unidad que se lee con normalidad en su equipo original, pero que solicita una clave en otro distinto. Enviarla no permitirá recuperar los datos más rápido de lo que lo haría encontrar la clave.
La recuperación de datos entra en juego cuando la unidad está dañada, deteriorada o no se puede leer en absoluto.
Comience por la clave
DriveSavers puede recuperar datos de una unidad cifrada con BitLocker. El cifrado no detiene el trabajo, y una unidad cifrada que ha fallado recibe en DriveSavers la misma atención que cualquier otra unidad dañada.
La clave de recuperación es lo único que no podemos proporcionar nosotros mismos. Se encuentra en una cuenta de Microsoft, un directorio de la empresa, un inquilino de MDM, una hoja impresa en un cajón, o con quien configuró el dispositivo. Revise todas estas opciones antes de dar por perdida la clave, porque generalmente aparece en una de ellas.
Si la unidad también está fallando, deje de usarla mientras la busca. Cada intento adicional de leerla le cuesta algo, y la unidad estará en mejor estado cuando aparezca la clave.
Para recuperar datos de unidades de almacenamiento bloqueadas o dañadas, póngase en contacto con DriveSavers Recovery Services en el +1 (888) 440-2404.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)