

Czy można odzyskać dane z uszkodzonego dysku zaszyfrowanego za pomocą BitLockera?
Tak, dane z dysku zaszyfrowanego za pomocą BitLockera można odzyskać, nawet jeśli uległ on fizycznej awarii. Szyfrowanie wprowadza jednak jeden wymóg: klucz odzyskiwania musi pochodzić od właściciela dysku lub innej upoważnionej osoby, ponieważ nie ma sposobu, aby go wyprowadzić, ani żadnego tylnego wejścia.
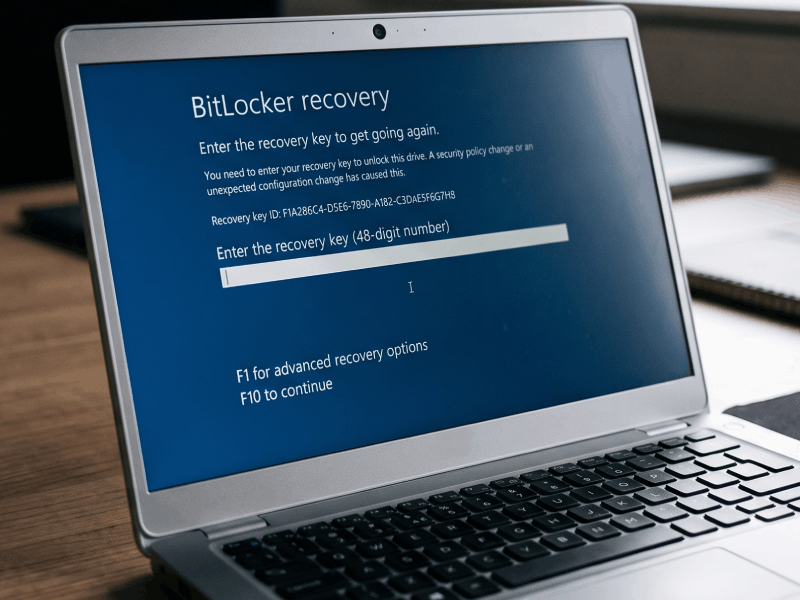
Większość użytkowników odkrywa, że potrzebuje klucza odzyskiwania, na jeden z dwóch sposobów. Albo komputer przestał działać, a dysk został wymontowany, albo reset spowodował, że urządzenie poprosiło o 48-cyfrowy klucz, którego właściciel nie posiada. Obie sytuacje są obecnie powszechne i możliwe do rozwiązania, jeśli uda się odnaleźć klucz.
Co się zmieniło w Windows 11 24H2
BitLocker był kiedyś czymś, co trzeba było samodzielnie włączyć. Na obecnym sprzęcie często jest już uruchomiony.
Szyfrowanie urządzeń jest dostępne w każdej edycji systemu Windows, w tym w edycji Home, od lat. Zmiana w wersji 24H2 dotyczyła wymagań sprzętowych. Microsoft usunął wymóg dotyczący Nowoczesnego czuwania i HSTI wraz z ograniczeniem dotyczącym urządzeń z portami obsługującymi DMA, które łącznie wykluczały z zakresu większość zwykłych komputerów stacjonarnych i wiele laptopów. Teraz znacznie więcej urządzeń się kwalifikuje. Jeśli urządzenie ma moduł TPM, włączony Bezpieczny rozruch i skonfigurowane środowisko odzyskiwania, szyfrowanie jest prawdopodobnie już włączone.
Szyfrowanie włącza się podczas czystych instalacji i resetów do ustawień fabrycznych. Z kolei maszyna aktualizowana do wersji 24H2 za pomocą Windows Update, z niezaszyfrowanym dyskiem już obecnym w systemie, nie zostaje zaszyfrowana po fakcie. Klucz zostaje zapisany na koncie Microsoft, gdy ktoś loguje się na nie podczas konfiguracji, więc urządzenie skonfigurowane za pomocą konta lokalnego może nigdzie nie mieć zapisanego klucza.
Z tego wynikają dwie konsekwencje. Urządzenie może zostać zaszyfrowane bez świadomego wyboru właściciela, a reset do ustawień fabrycznych może zaszyfrować dysk, który wcześniej nie był zaszyfrowany.
Dlaczego sprawny komputer nigdy nie pyta o klucz
Na co dzień BitLocker odblokowuje się w tle, nie wymagając żadnej interwencji ze strony użytkownika. Klucz jest zapieczętowany w chipie TPM na płycie głównej i dopóki dysk pozostaje w tym samym komputerze, a sekwencja rozruchu się nie zmieniła, wolumin otwiera się bez konieczności wpisywania czegokolwiek przez kogokolwiek.
Wyjmij dysk lub strać płytę główną, a ta ścieżka znika. TPM jest powiązany z komputerem, a nie z dyskiem. Gdy te dwa elementy zostaną od siebie oddzielone, wymagany staje się 48-cyfrowy klucz odzyskiwania.
Dlatego klucz rzadko kiedy pojawia się, dopóki coś już nie poszło nie tak: nikt go nie potrzebuje, dopóki komputer działa.
Odzyskiwanie danych z zaszyfrowanego dysku wymaga klucza
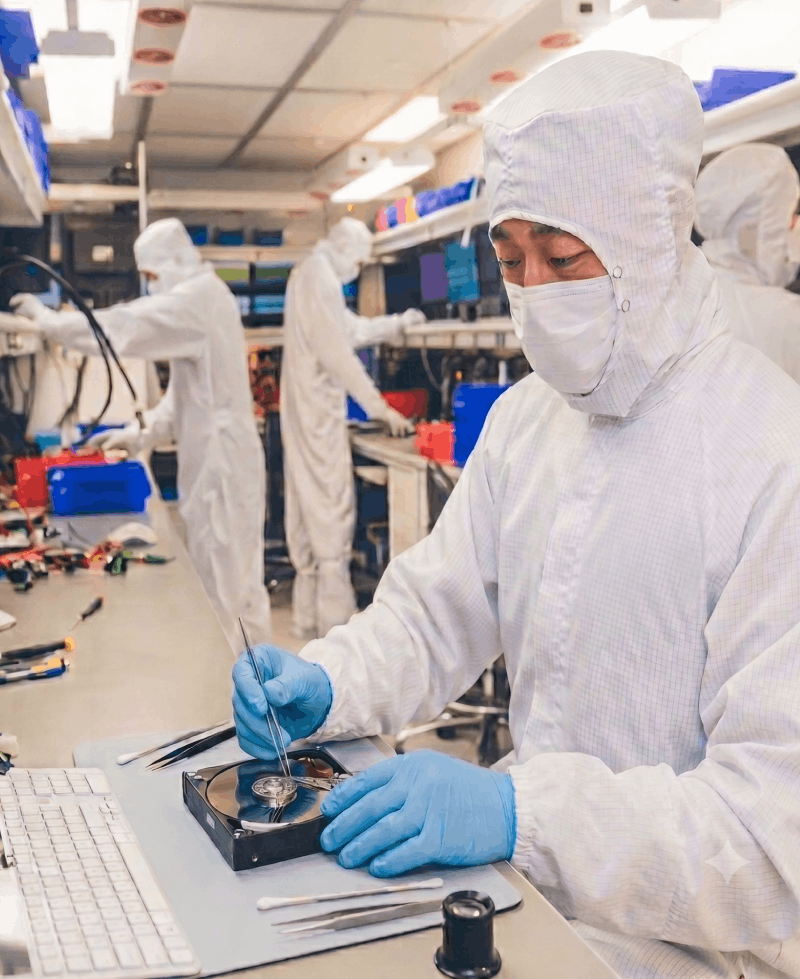
Praca fizyczna i logiczna nie zmienia się przez to, że dysk jest zaszyfrowany, ale metody różnią się. Dyski HDD z uszkodzeniami mechanicznymi nadal wymagają interwencji w pomieszczeniu czystym. Nowoczesne dyski SSD wykorzystują specjalistyczne narzędzia diagnostyczne, aby komunikować się bezpośrednio z kontrolerem dysku w trybie fabrycznym, co pozwala wbudowanemu silnikowi odszyfrować i przesyłać surowe dane, ponieważ chipów NAND nie można odczytać bezpośrednio ze względu na szyfrowanie na poziomie sprzętowym.
Większość dysków szyfrowanych przez system Windows 11 to dyski SSD; jednak dyski HDD również mogą być szyfrowane za pomocą BitLockera. Dodatkowe dyski wewnętrzne są szyfrowane razem z dyskiem rozruchowym, a BitLocker To Go obejmuje dyski zewnętrzne, które często są dyskami talerzowymi.
Szyfrowanie zaczyna mieć znaczenie, gdy dysk został zobrazowany (kompletna kopia sektor po sektorze). System plików znajduje się wewnątrz zaszyfrowanego woluminu. Struktury NTFS, tabela plików, wpisy katalogów — wszystko to jest zaszyfrowane wraz z plikami. Struktury plików nie można odbudować, gdy dane są nadal zaszyfrowane, dlatego potrzebujemy klucza, zanim rozpocznie się odbudowa, a nie dopiero na końcu, gdy pliki są zwracane.
Własne narzędzie naprawcze firmy Microsoft działa w ten sam sposób. Polecenie repair-bde istnieje właśnie po to, aby odzyskiwać dane z uszkodzonego woluminu BitLocker, i nie uruchomi się bez ważnego hasła odzyskiwania lub klucza odzyskiwania. Jeśli metadane BitLockera woluminu są uszkodzone, potrzebny jest również pakiet kluczy zapasowych.
Gdzie znaleźć klucz odzyskiwania
Klucze zazwyczaj znajdują się w kilku przewidywalnych miejscach:
Konto Microsoft powiązane z urządzeniem, pod adresem account.microsoft.com/devices/recoverykey.
Obejmuje to większość prywatnych urządzeń skonfigurowanych za pomocą konta Microsoft.
Drukowana kopia lub plik tekstowy zapisany podczas konfiguracji, często na dysku USB przechowywanym w bezpiecznym miejscu.
Active Directory lub Microsoft Entra ID, w przypadku urządzenia zarządzanego przez pracodawcę.
Platforma MDM, taka jak Microsoft Intune.
Administrator IT przechowujący go w imieniu właściciela.
Sprawdź wszystkie te możliwości, zanim uznasz, że klucz został utracony.
Gdy klucz jest trudniejszy do zlokalizowania
Niektóre sytuacje wymagają więcej pracy.
Urządzenie należy do pracodawcy.
Osoba, która je posiada, zazwyczaj nie może samodzielnie pobrać klucza, ale zespół IT organizacji może go pobrać z Active Directory lub Entra ID. DriveSavers będzie współpracował bezpośrednio z nimi, jeśli jest to łatwiejsze niż działanie za pośrednictwem osoby korzystającej z urządzenia.
Firma będąca właścicielem urządzenia zamknęła działalność, lub menedżer IT odszedł z pracy.
Klucz może nadal znajdować się w katalogu lub dzierżawie MDM, do której ktoś zachował dostęp. Ustalenie, kim jest ta osoba, będzie zazwyczaj pierwszym krokiem.
Urządzenie zostało skonfigurowane z kontem lokalnym, a klucz nigdy nie został zapisany.
Na przykład ktoś opublikował na forum pomocy technicznej Microsoftu informację o laptopie z systemem Windows 11 Home zawierającym 15 lat plików na dodatkowym dysku wewnętrznym. Szyfrowanie urządzenia włączyło się samo. Konto było lokalne, więc klucz nigdy nigdzie nie został zapisany. Następnie dysk uległ awarii mechanicznej. Żaden z tych czynników z osobna nie jest niezwykły, ale razem oznaczają, że danych nie można odczytać.
Jest kilka dysków i nie jest jasne, który klucz pasuje do którego.
Każdy klucz ma identyfikator klucza, który wskazuje, do którego dysku pasuje, co szybko rozwiązuje tę kwestię.
Właściciel zmarł, a rodzina zajmuje się sprawami spadkowymi.
Klucz może znajdować się na koncie Microsoft, do którego rodzina ma dostęp.
Czego potrzebuje DriveSavers przed zwróceniem odzyskanych danych
Zanim DriveSavers przekaże odzyskane dane, musimy wiedzieć, że osoba o nie proszona jest do nich uprawniona. Nasze warunki wymagają potwierdzenia, że jesteś właścicielem urządzenia lub posiadasz zgodę właściciela, a DriveSavers zastrzega sobie prawo do zażądania odpowiedniej dokumentacji. Kwestia ta pojawia się w przypadku spraw spadkowych oraz urządzeń należących do firmy. Wyjaśnienie tego wcześnie zapobiega opóźnieniom na końcowym etapie.
Jeśli dysk ulega awarii, liczy się czas
Awaryjny dysk pogarsza się wraz z jego użytkowaniem. Przyczyna tego zjawiska zależy od typu dysku, a różnica ta ma tu znaczenie, ponieważ większość dysków szyfrowanych przez system Windows 11 to dyski SSD.
W przypadku HDD uszkodzenie może mieć charakter fizyczny. Każdy cykl zasilania na mechanicznie uszkodzonym dysku daje uszkodzeniu kolejną szansę na rozprzestrzenienie się, a powtarzające się próby odczytu na zdegradowanym nośniku dodatkowo go zużywają. Klikanie, zgrzytanie, powtarzające się rozłączenia lub wyświetlanie niewłaściwej pojemności — wszystko to są powody, by przerwać działanie.
Dysk SSD może ostrzegać na różne sposoby i ulegać awarii z różnych powodów. Nie usłyszysz żadnego dźwięku; objawy obejmują zniknięcie dysku z Zarządzania dyskami lub BIOS-u, przełączenie dysku w tryb tylko do odczytu lub gwałtowny spadek wydajności. Powtarzające się próby również mają swoją cenę. Każde nieudane skanowanie dodaje stres typu „read-disturb” do i tak już zdegradowanych chipów NAND, a błędy bitowe kumulują się, więc wielokrotne uruchamianie oprogramowania do odzyskiwania danych na awaryjnym dysku SSD utrudnia zadanie.
Szyfrowanie podnosi stawkę w jednym konkretnym miejscu. Uszkodzony sektor wewnątrz pliku kosztuje jedynie dane znajdujące się w tym sektorze. Uszkodzony sektor w metadanych BitLockera może całkowicie uniemożliwić zamontowanie woluminu, nawet jeśli masz klucz.
Kiedy w ogóle nie potrzebujesz odzyskiwania danych
Zablokowany, lecz sprawny dysk nie wymaga usługi odzyskiwania danych. Jeśli urządzenie uruchamia się do ekranu odzyskiwania BitLocker, a sam dysk jest w porządku, rozwiązaniem jest odnalezienie klucza. To samo dotyczy dysku, który normalnie się odczytuje w swoim oryginalnym urządzeniu, ale wymaga klucza w innym. Wysłanie go nie przyspieszy odzyskania danych bardziej niż znalezienie klucza.
Odzyskiwanie danych wchodzi w grę, gdy dysk jest uszkodzony, zdegradowany lub w ogóle nie da się go odczytać.
Zacznij od klucza
DriveSavers może odzyskać dane z dysku zaszyfrowanego za pomocą BitLockera. Szyfrowanie nie hamuje pracy, a uszkodzony zaszyfrowany dysk otrzymuje w DriveSavers taką samą uwagę jak każdy inny uszkodzony dysk.
Klucz odzyskiwania to jedyny element, którego nie możemy sami dostarczyć. Znajduje się on na koncie Microsoft, w katalogu firmowym, w dzierżawie MDM, na wydrukowanej kartce w szufladzie lub u osoby, która skonfigurowała urządzenie. Sprawdź wszystkie te możliwości, zanim uznasz, że klucz zaginął, ponieważ zwykle da się go gdzieś znaleźć.
Jeśli dysk również ulega awarii, przestań go używać podczas poszukiwań. Każda kolejna próba odczytu kosztuje Cię coś, a dysk będzie w lepszym stanie, gdy klucz się znajdzie.
Aby odzyskać dane z zablokowanych lub uszkodzonych nośników pamięci, skontaktuj się z DriveSavers Recovery Services pod numerem +1 (888) 440-2404.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)