

Kunnen gegevens worden hersteld van een defecte, met BitLocker versleutelde schijf?
Ja, gegevens op een met BitLocker versleutelde schijf kunnen worden hersteld, zelfs als deze fysiek defect is geraakt. Versleuteling voegt echter één vereiste toe: de herstelsleutel moet afkomstig zijn van de eigenaar van de schijf of een andere geautoriseerde partij, aangezien er geen manier is om deze af te leiden en er geen achterdeur bestaat.
De meeste mensen ontdekken op een van twee manieren dat ze de herstelsleutel nodig hebben. Ofwel is een computer kapotgegaan en is de schijf verwijderd, ofwel heeft een reset ervoor gezorgd dat de machine om een 48-cijferige sleutel vraagt die de eigenaar niet heeft. Beide situaties komen nu vaak voor en zijn op te lossen als de sleutel kan worden teruggevonden.
Wat is veranderd in Windows 11 24H2
BitLocker was vroeger iets wat je zelf inschakelde. Op huidige hardware draait het vaak al.
Apparaatversleuteling is al jaren beschikbaar op elke Windows-editie, inclusief Home. De verandering in 24H2 betrof de hardwarevereisten. Microsoft heeft de Modern Standby- en HSTI-vereiste verwijderd, samen met de beperking voor apparaten met DMA-geschikte poorten, die samen de meeste gewone desktops en veel laptops buiten het bereik hielden. Veel meer apparaten komen nu in aanmerking. Als een apparaat een TPM, ingeschakelde Secure Boot en een geconfigureerde herstelomgeving heeft, is versleuteling waarschijnlijk al ingeschakeld.
Versleuteling wordt ingeschakeld bij schone installaties en fabrieksresets. Omgekeerd wordt een apparaat dat via Windows Update wordt bijgewerkt naar 24H2, met een al niet-versleutelde schijf aanwezig, niet achteraf versleuteld. De sleutel wordt opgeslagen in een Microsoft-account wanneer iemand zich tijdens de installatie daarmee aanmeldt, dus een apparaat dat met een lokaal account is ingesteld, heeft mogelijk nergens een opgeslagen sleutel.
Hieruit volgen twee zaken. Een apparaat kan versleuteld zijn zonder dat de eigenaar hier ooit voor heeft gekozen, en een fabrieksreset kan een schijf versleutelen die daarvoor niet versleuteld was.
Waarom een werkende computer nooit om de sleutel vraagt
In het dagelijks gebruik ontgrendelt BitLocker op de achtergrond zonder dat er enige gebruikersinteractie nodig is. De sleutel wordt verzegeld in de TPM-chip op het moederbord, en zolang de schijf zich nog in die machine bevindt en de opstartvolgorde niet is gewijzigd, opent het volume zonder dat iemand iets hoeft te typen.
Haal de schijf eruit, of verlies het moederbord, en die weg is weg. De TPM is gekoppeld aan de machine, niet aan de schijf. Zodra de twee gescheiden zijn, wordt de 48-cijferige herstelsleutel vereist.
Daarom komt de sleutel zelden ter sprake totdat er al iets is misgegaan: niemand heeft hem nodig zolang de computer werkt.
Dataherstel op een versleutelde schijf vereist de sleutel
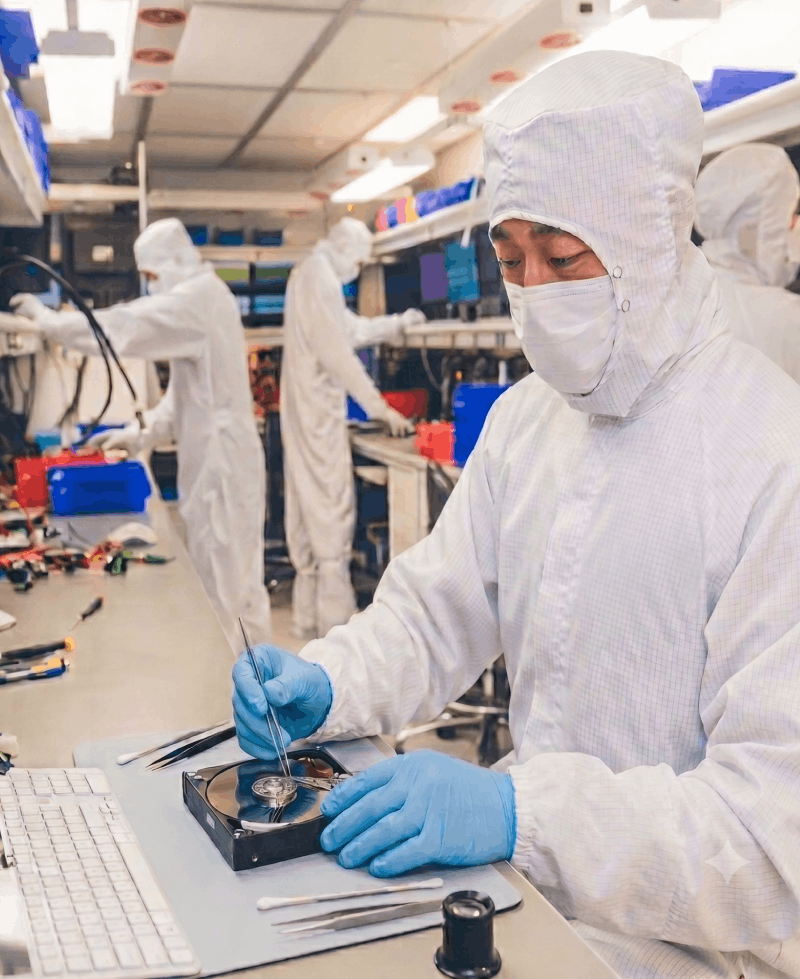
Het fysieke en logische werk verandert niet omdat een schijf versleuteld is, maar de methoden verschillen. HDD's met mechanische schade vereisen nog steeds ingrepen in een cleanroom. Moderne SSD's gebruiken gespecialiseerde diagnosetools om rechtstreeks te communiceren met de controller van de schijf in fabrieksmodus, waardoor de ingebouwde engine ruwe gegevens kan ontsleutelen en streamen, aangezien NAND-chips vanwege de hardwaregebaseerde versleuteling niet rechtstreeks kunnen worden uitgelezen.
De meeste door Windows 11 versleutelde schijven zijn SSD's; HDD's kunnen echter ook met BitLocker worden versleuteld. Secundaire interne schijven worden samen met de opstartschijf versleuteld, en BitLocker To Go dekt externe schijven af, die vaak draaiende schijven zijn.
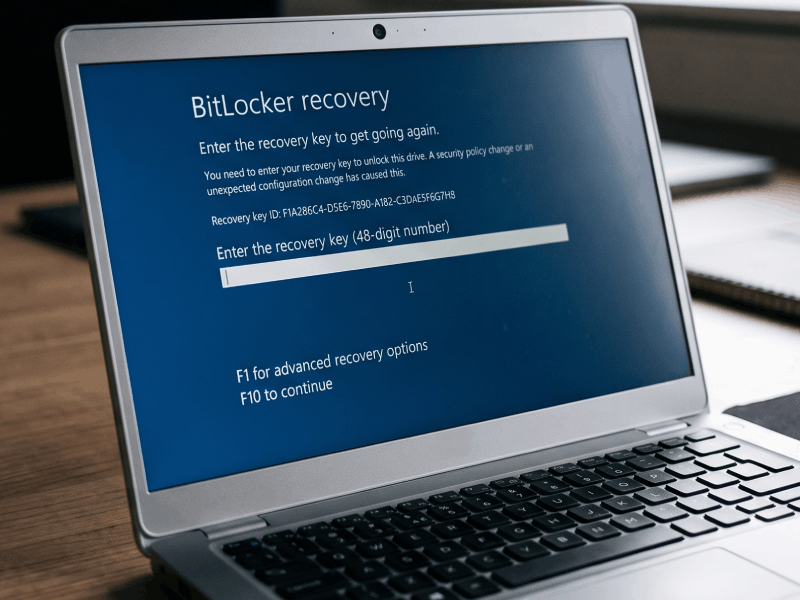
Versleuteling begint relevant te worden zodra de schijf is geïmaged (een volledige kopie sector voor sector). Het bestandssysteem bevindt zich binnen het versleutelde volume. NTFS-structuren, de bestandstabel, directorygegevens — dit alles is samen met de bestanden versleuteld. De bestandsstructuur kan niet worden herbouwd zolang de gegevens nog versleuteld zijn, dus we hebben de sleutel nodig voordat het herbouwen begint, niet pas aan het einde wanneer de bestanden worden teruggegeven.
Microsofts eigen reparatietool werkt op dezelfde manier. De opdracht repair-bde bestaat specifiek om gegevens te redden van een beschadigd BitLocker-volume, en deze werkt niet zonder een geldig herstelwachtwoord of geldige herstelsleutel. Als de BitLocker-metadata van het volume beschadigd zijn, is ook een back-upsleutelpakket vereist.
Waar u de herstelsleutel vindt
Sleutels bevinden zich doorgaans op een handvol voorspelbare plekken:
Het Microsoft-account dat aan het apparaat is gekoppeld, op account.microsoft.com/devices/recoverykey.
Dit dekt de meeste persoonlijke apparaten die zijn ingesteld met een Microsoft-account.
Een gedrukte kopie of een tekstbestand dat tijdens de installatie is opgeslagen, vaak op een USB-stick die ergens veilig is weggelegd.
Active Directory of Microsoft Entra ID, voor een apparaat beheerd door een werkgever.
Een MDM-platform zoals Microsoft Intune.
Een IT-beheerder die deze namens de eigenaar bewaart.
Controleer al deze mogelijkheden voordat u ervan uitgaat dat de sleutel verloren is.
Wanneer de sleutel moeilijker te achterhalen is
Sommige situaties vergen meer werk.
Het apparaat is eigendom van een werkgever.
De persoon die het apparaat gebruikt, kan de sleutel meestal niet zelf ophalen, maar het IT-team van de organisatie kan deze uit Active Directory of Entra ID halen. DriveSavers werkt rechtstreeks met hen samen als dat eenvoudiger is dan via de gebruiker van het apparaat te gaan.
Het bedrijf dat het apparaat bezat, is gesloten, of de IT-manager is vertrokken.
De sleutel kan nog steeds in een directory of een MDM-tenant staan waartoe iemand nog toegang heeft. Uitzoeken wie dat is, zal meestal de eerste stap zijn.
Het apparaat is ingesteld met een lokaal account, en de sleutel is nooit opgeslagen.
Zo plaatste iemand een bericht op het supportforum van Microsoft over een Windows 11 Home-laptop met 15 jaar aan bestanden op een secundaire interne schijf. Apparaatversleuteling was zichzelf gaan inschakelen. Het account was lokaal, dus de sleutel was nergens opgeslagen. Vervolgens faalde de schijf mechanisch. Geen van deze omstandigheden op zich is ongewoon, maar samen betekenen ze dat de gegevens niet kunnen worden gelezen.
Er zijn meerdere schijven, en het is niet duidelijk welke sleutel bij welke hoort.
Elke sleutel heeft een sleutel-ID die de bijbehorende schijf identificeert, wat dit snel oplost.
De eigenaar is overleden, en de familie behandelt de nalatenschap.
De sleutel kan zich bevinden in een Microsoft-account waartoe de familie toegang heeft.
Wat DriveSavers nodig heeft voordat herstelde gegevens worden teruggegeven
Voordat DriveSavers herstelde gegevens vrijgeeft, moeten we weten dat de persoon die ze opvraagt daar ook recht op heeft. Onze voorwaarden vereisen dat u bevestigt dat u eigenaar bent van het apparaat of toestemming hebt van de eigenaar, en DriveSavers behoudt zich het recht voor om hiervoor documentatie op te vragen. Dit komt voor bij nalatenschappen en bij apparaten die aan een bedrijf toebehoorden. Dit vroegtijdig regelen voorkomt dat het aan het einde tot vertraging leidt.
Als de schijf aan het falen is, telt elke minuut
Een falende schijf verslechtert naarmate deze wordt gebruikt. Waarom dat gebeurt, hangt af van het schijftype, en dat verschil is hier van belang omdat de meeste door Windows 11 versleutelde schijven SSD's zijn.
Bij een HDD kan de schade fysiek van aard zijn. Elke aan-uitcyclus op een mechanisch beschadigde schijf geeft de schade weer een kans om zich te verspreiden, en herhaalde leespogingen op aangetast materiaal slijten het verder af. Klikgeluiden, schurende geluiden, herhaalde verbindingsonderbrekingen, of een onjuiste capaciteit die wordt weergegeven, zijn allemaal redenen om te stoppen.
Een SSD kan u op verschillende manieren waarschuwen en om verschillende redenen falen. U zult niets horen; signalen zijn onder meer dat de schijf verdwijnt uit Schijfbeheer of het BIOS, dat de schijf overschakelt naar alleen-lezen modus, of dat de prestaties sterk teruglopen. Herhaalde pogingen hebben ook hun prijs. Elke mislukte scan voegt read-disturb-stress toe aan al verslechterde NAND-chips, en bitfouten stapelen zich op, waardoor het herhaaldelijk uitvoeren van herstelsoftware op een falende SSD de klus alleen maar moeilijker maakt.
Versleuteling verhoogt de inzet op één specifiek punt. Een beschadigde sector binnen een bestand kost u de gegevens in die sector. Een beschadigde sector in de BitLocker-metadata kan ervoor zorgen dat het volume helemaal niet wordt gekoppeld, zelfs niet als u de sleutel hebt.
Wanneer u helemaal geen dataherstel nodig heeft
Een vergrendelde maar gezonde schijf heeft geen dataherstelservice nodig. Als een apparaat opstart naar het BitLocker-herstelscherm en de schijf zelf prima is, lost het vinden van de sleutel het probleem op. Hetzelfde geldt voor een schijf die normaal wordt gelezen in de oorspronkelijke machine, maar in een andere om een sleutel vraagt. Het opsturen ervan brengt de gegevens niet sneller terug dan het vinden van de sleutel.
Dataherstel komt om de hoek kijken wanneer de schijf beschadigd, aangetast is, of helemaal niet meer te lezen is.
Begin met de sleutel
DriveSavers kan gegevens herstellen van een met BitLocker versleutelde schijf. De versleuteling houdt het werk niet tegen, en een mislukte versleutelde schijf krijgt bij DriveSavers dezelfde aandacht als elke andere defecte schijf.
De herstelsleutel is het ene onderdeel dat wij niet zelf kunnen leveren. Deze bevindt zich in een Microsoft-account, een bedrijfsdirectory, een MDM-tenant, een afgedrukt vel in een lade, of bij degene die het apparaat heeft ingesteld. Loop al deze mogelijkheden na voordat u concludeert dat hij verloren is, want meestal duikt hij ergens op.
Als de schijf ook aan het falen is, stop dan met gebruiken terwijl u zoekt. Elke verdere poging om te lezen kost u iets, en de schijf verkeert in een betere staat wanneer de sleutel opduikt.
Om gegevens van vergrendelde of beschadigde opslageenheden te herstellen, neemt u contact op met DriveSavers Recovery Services op +1 (888) 440-2404.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)