

VMDK Data Recovery After an Akira Ransomware Attack
DriveSavers a récupéré 99,91 % d'un serveur de base de données critique après que le rançongiciel Akira a chiffré puis supprimé 11 To de sauvegardes VMware sur un NAS Synology.
DriveSavers a récupéré 99,91 % d'un serveur de base de données critique après que le rançongiciel Akira a chiffré puis supprimé 11 To de sauvegardes VMware sur un NAS Synology.
Les services de récupération crypto de DriveSavers ont combiné une analyse vidéo judiciaire et un logiciel de récupération propriétaire pour résoudre un problème de force brute initialement jugé irréalisable sur le plan informatique.

Learn how DriveSavers recovered an overwritten NEO/Neon wallet private key from Apple Notes database artifacts on a MacBook Air—$96K at risk.
Discover how DriveSavers excelled in recovering critical VMFS files from a U.S. airport’s SAN after an accidental Snap Clone deletion, showcasing unparalleled expertise in VMware data recovery and SAN data recovery.

Un étui magnétique, une plaque à pâtisserie, et un iPhone qui s’est retrouvé par erreur au souper.

DriveSavers a récupéré 91 Go de photos, messages et autres données d’un téléphone Google Pixel brisé avec des dommages à la carte mère. Voyez comment nos experts y sont parvenus.

See how DriveSavers used advanced flash drive and chip-off USB data recovery to rescue critical legal documents and save a paralegal business from total data loss.
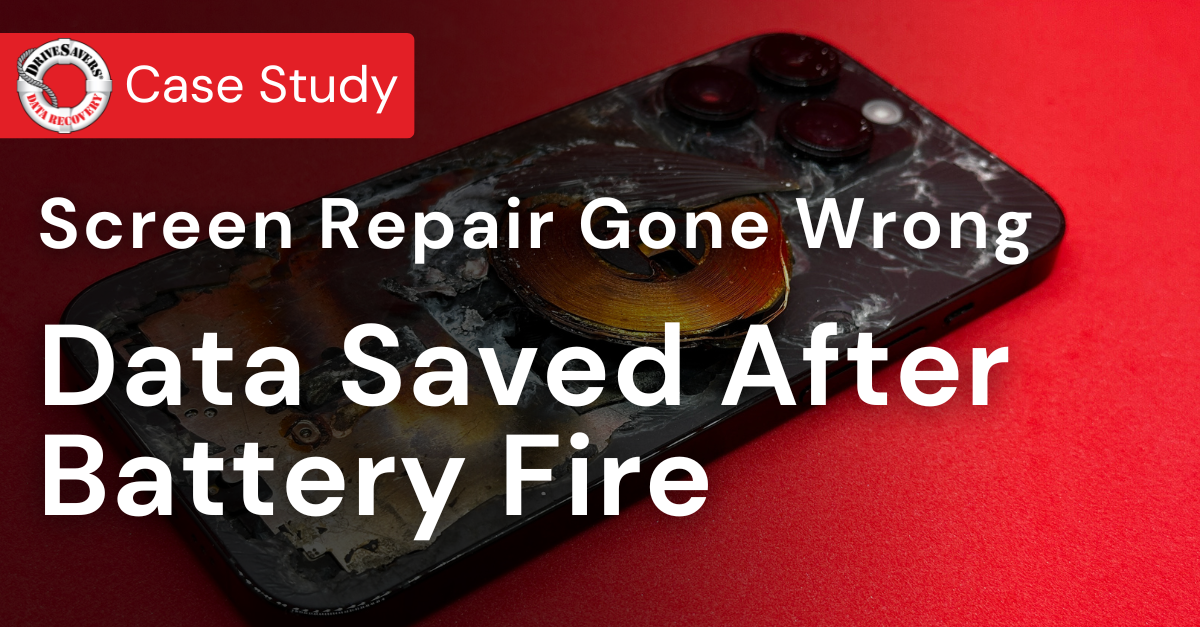
Une réparation d’écran d’iPhone faite soi-même a entraîné un incendie de la batterie, faisant fondre l’appareil. DriveSavers a récupéré 40 Go de photos, de vidéos et de contacts à partir du téléphone endommagé.
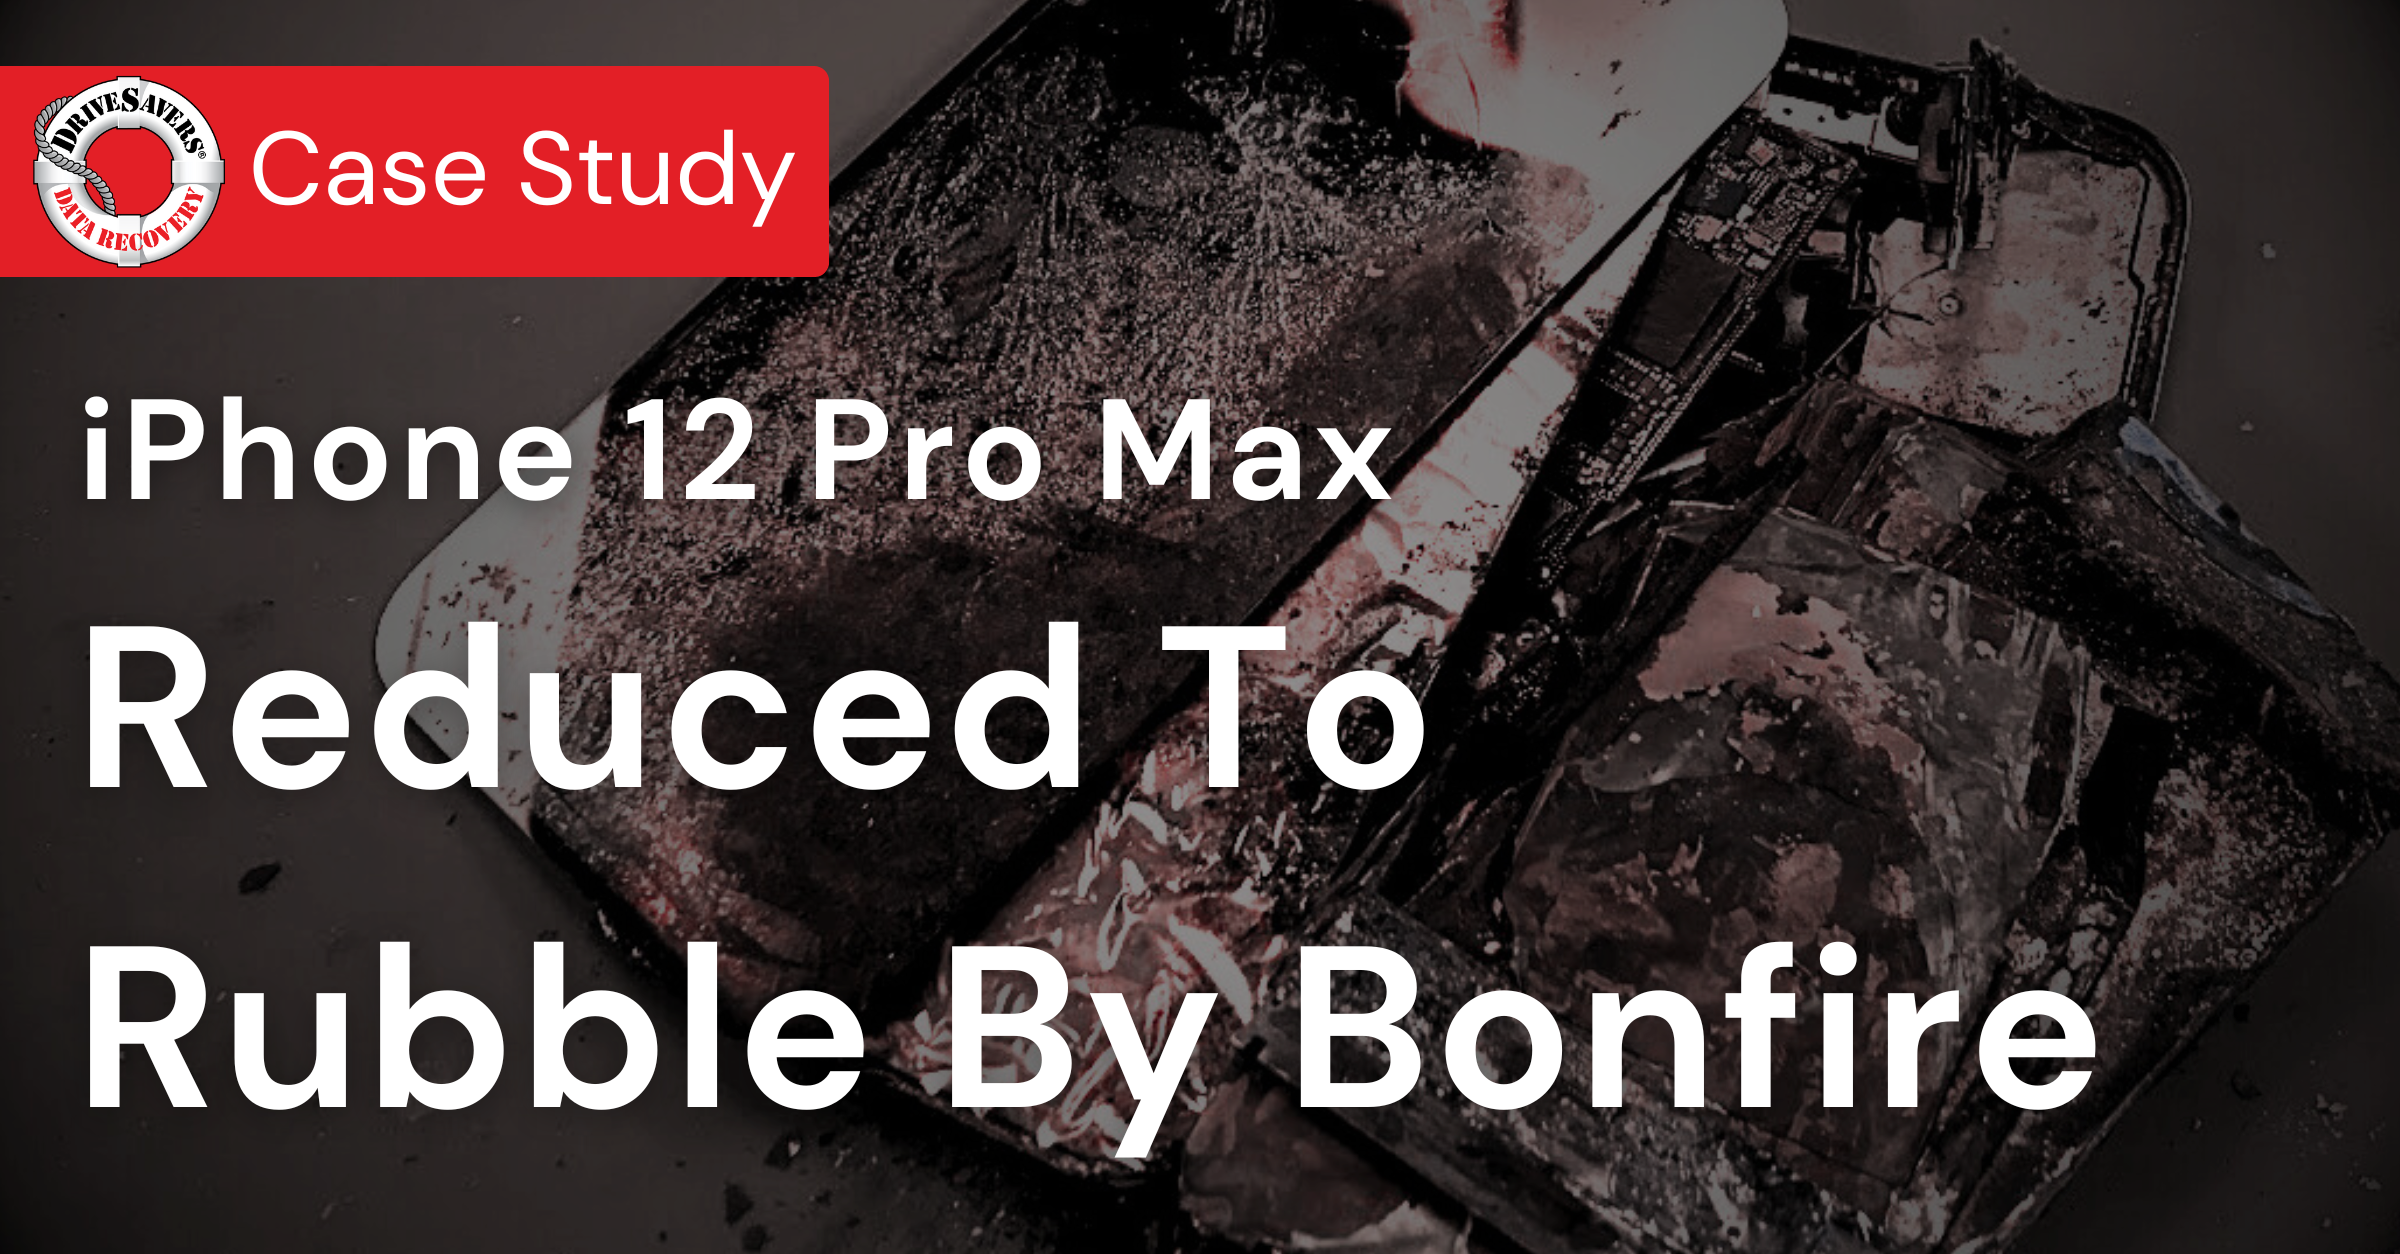
L’iPhone 12 Pro Max de James a été brûlé dans un feu de camp sur la plage. DriveSavers a utilisé une technique experte de microsoudure pour récupérer 100 % des données, préservant ainsi ses souvenirs et fichiers importants.
Un important cabinet d'avocats indépendant a récemment été victime d'une grave attaque de ransomware qui a compromis à la fois ses données de production et ses sauvegardes critiques. L'attaque a chiffré des bases de données Microsoft SQL Server essentielles, des fichiers Veeam Backup (VBK) et des fichiers de disques de machines virtuelles (VMDK), empêchant le cabinet d'accéder à des données clients et opérationnelles vitales.
 English (United States) English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)