

なぜランサムウェアの要求額は増加しているのか、支払う企業が減少しているにもかかわらず
ランサムウェアの要求額は昨年、47%急増しました。それにもかかわらず、過去最多の組織が支払いを拒否しました。この2つの傾向があれば、コストは下がるはずだと思うかもしれません。しかし、実際はそうなっていません。
その理由を理解することは非常に重要です。特に、インシデント対応計画がバックアップだけで完結している場合はなおさらです。
数字が合わない ――合うまでは
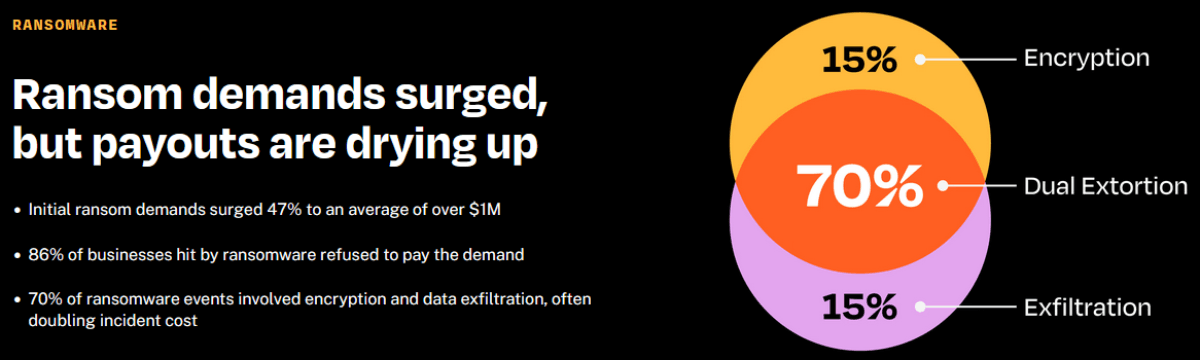
Coalitionの「2026年サイバー保険請求レポート」は、10万件を超える契約者の実際の請求データに基づいています。同レポートによると、そのコミュニティでは2025年の初期身代金要求額の平均が100万ドルを超え、86%の標的企業が支払いを拒否しました。これは本当に良いニュースです。より強固なバックアップ、テスト済みのインシデント対応計画、そして経験豊富な交渉担当者により、組織は5年前には持ち得なかった交渉力を手にしています。
それでも、ランサムウェアのインシデントは依然としてCoalitionの被保険者にとって最も高額なサイバー保険請求の種類であり、最も一般的な攻撃手法では1件あたり平均302,000ドルに達しています。支払いを拒否しても、無傷で済むわけではありません。単に、コストが別の形で発生するということです。
暗号化はもはや唯一の脅威ではない
従来のランサムウェアの手口は比較的単純でした。攻撃者がファイルをロックし、バックアップから復元し、支払いを拒否して業務を続ける。それは今でも起こっています。しかし、もはやそれが中心ではありません。
2025年には、Coalitionのデータにおけるランサムウェア関連の保険請求の70%が、データの暗号化と情報窃取の両方を伴っていました。業界ではこれを「二重恐喝(ダブルエクストーション)」と呼びます。攻撃者は単にデータをロックするだけでなく、まずそれを盗み出し、その後公開すると脅迫します。
Allianz Commercialも、保険請求データにおいて同様の変化を確認しています。2025年上半期には、大規模なサイバー保険請求額の40%がデータの持ち出し(情報流出)に関連しており、2024年通年の25%から増加しました。これらのインシデントのコストは、データ窃取を伴わないケースの2倍以上に上りました。
実際に何が関わっているのかを考えれば、この差が生じるのも理解できます。暗号化されたデータは復旧の問題です。しかし、盗まれたデータは法的問題、規制上の問題、そして評判の問題となり得ます。情報漏えいの通知義務、規制当局による調査、さらにはシステム復旧後も長期化する訴訟につながる可能性があります。
バックアップは有効です。しかし、それ自体が標的にもなります。
優れたバックアップは依然として基盤です。システムをクリーンに復元できれば、攻撃者の最も直接的な交渉材料を取り除くことができ、これが支払いを拒否する組織の割合が過去最高に達している理由です。
問題は、巧妙なランサムウェアの攻撃者がこの点を理解していることです。一般的な手口として、彼らは単に本番システムを暗号化して姿を消すのではありません。可能な場合、環境内に長期間潜伏し、バックアップの運用方法や保存場所を把握するとともに、組織の運営に不可欠な重要データセットを分析します。そして、暗号化を実行する前にバックアップを標的とし、これらを暗号化または削除することで、容易な復旧手段を排除します。この瞬間、ランサムウェアのインシデントは事業継続の危機であり、同時にセキュリティ上の重大な問題へと発展します。
たとえバックアップが無傷で残っていたとしても、データの持ち出し(情報流出)を元に戻すことはできません。データが一度環境の外へ出てしまえば、もはや管理下にはありません。システムが復旧すれば業務上の停止は終わりますが、情報漏えいによる影響は終わらないのです。
標準的な対策では不十分な場合
DriveSavers Data Recoveryが数千件にわたる復旧対応で得た経験によると、エンタープライズ向けデータ復旧が必要となるのは、ランサムウェア対策の計画に関する議論で十分に取り上げられていない3つの状況に集中する傾向があります。
DriveSaversは、これら3つすべての状況において組織を支援し、バックアップが存在しない場合、不完全な場合、または復号が完全な復旧に至らなかった場合でも、アクセス不能となった重要なデータを復旧します。
真の復旧計画が 考慮すべきポイント
現在では86%の企業が身代金の支払いを拒否できるようになっていますが、重要な問いは依然として残ります。あなたの組織は本当にそれに抵抗する準備ができているのでしょうか。それとも、ただ最善の結果を期待しているだけでしょうか。
少なくとも、これは次の3つを意味します。
1
本番環境から隔離され、オフサイトに保管され、定期的に検証されたバックアップ。単に正常に機能していると想定するのではありません。
2
暗号化だけでなく二重恐喝にも対応したインシデントレスポンス計画であり、データ流出のシナリオに備えた法的およびコミュニケーションの手順が整備されていること。
3
バックアップが不完全、古い、または存在しない場合におけるデータ復旧の選択肢を明確に把握していること。
ランサムウェアの手口は今後も進化し続けます。初期侵入からデータの持ち出しまでの時間はますます短縮しています。これらのインシデントから無事に立ち直る組織は、復旧を事前に構築しておくべき能力として捉えており、プレッシャーの中で場当たり的に対応するものとは考えていません。
If you’re thinking through your ransomware response plan and want to understand where professional data recovery services fit, contact DriveSavers.
Sources
Coalition 2026年サイバー保険請求レポート: https://www.coalitioninc.com/claims-report/2026
Allianz Commercial サイバーリスク動向 2025: https://commercial.allianz.com/news-and-insights/news/cyber-risk-trends-2025.html

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)