

為何勒索軟件的贖金要求持續上升,儘管愈來愈少企業選擇付款
勒索軟件的贖金要求在去年激增 47%。然而,創紀錄數量的機構拒絕付款。你或許會以為這兩個趨勢會壓低成本,但事實並非如此。
了解箇中原因至關重要,尤其當您的事故應變計劃只是從備份開始,也止於備份。
數字對不上 直到它們突然對上
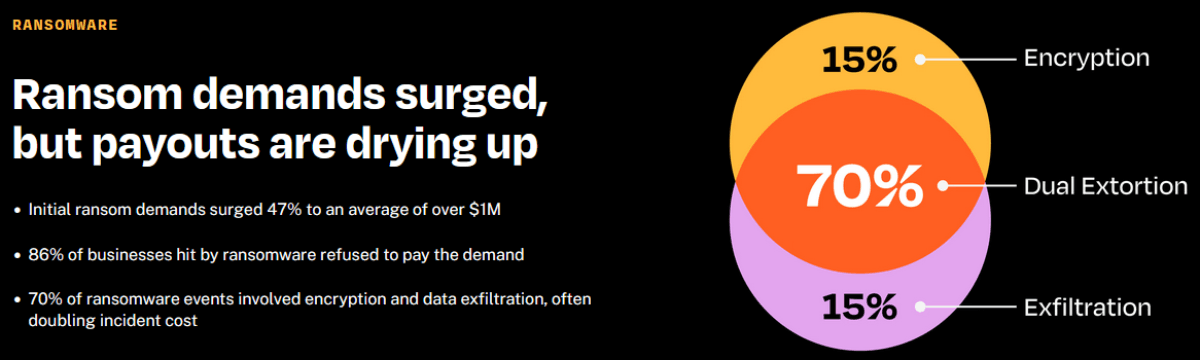
Coalition《2026 年網絡索償報告》採用超過 100,000 名保單持有人的真實索償數據。報告指出,在該群體中,2025 年的初始勒索金額平均超過 100 萬美元,而 86% 的受攻擊企業拒絕付款。這確實是個好消息。更完善的備份、經測試的事故應變計劃,以及經驗豐富的談判專家,讓企業擁有了五年前所沒有的談判優勢。
儘管如此,勒索軟件事件仍然是 Coalition 受保客戶中成本最高的網絡索償類型。以最常見的攻擊變種計算,每宗事件的平均成本高達 302,000 美元。拒絕支付贖金並不代表可以全身而退,只是意味著成本會以其他形式出現。
加密已不再是唯一的威脅
過去的勒索軟件模式相對簡單。攻擊者鎖定您的檔案,您從備份還原,拒絕付款,然後繼續營運。這種情況仍然存在,但已不再是主要問題。
在 2025 年,Coalition 的數據顯示,70% 的勒索軟件索償同時涉及資料加密及資料竊取。業界將此稱為「雙重勒索」。攻擊者不僅鎖定您的資料,還會先將其竊取,然後威脅公開發佈。
Allianz Commercial 在其索償數據中亦觀察到類似變化。於 2025 年上半年,大型網絡索償金額中有 40% 涉及資料外洩,高於 2024 年全年的 25%。這類事件的成本是未涉及資料竊取個案的兩倍以上。
當您細想當中所涉及的實際影響,這種差距便不難理解。被加密的資料屬於復原問題;被盜取的資料則是法律問題、監管問題及聲譽問題,可能涉及資料外洩通報、監管機構調查,以及在系統恢復運作後仍持續多時的訴訟程序。
備份有幫助。它們同樣是攻擊目標。
良好的備份仍然是基礎。如果您的系統能夠乾淨地還原,便可消除攻擊者最直接的談判籌碼,這也是為何拒絕支付贖金的比率達到歷史新高。
問題在於,精密的勒索軟件攻擊者早已了解這一點。常見的模式是,他們不僅僅加密生產系統後便消失。只要情況允許,他們會在受害環境中潛伏一段時間,繪製備份運作方式及其儲存位置,並分析哪些關鍵資料集是組織運作不可或缺的。然後,在觸發加密之前,他們會針對備份下手,透過加密或刪除備份來消除最直接的復原途徑。此時,勒索軟件事件便從單純的技術問題演變為業務持續運作的危機及資訊安全問題。
即使備份完好無損,也無法逆轉資料外洩。一旦資料離開原有環境,便已失去控制。當系統恢復運作時,營運中斷隨之結束,但資料外洩所帶來的風險卻不會消失。
當標準方案已不足以應對
根據 DriveSavers Data Recovery 在數以千計案例中的經驗,企業級資料復原 通常出現在三種情況下,而這些情況在大多數勒索軟件應變規劃討論中往往未獲得足夠重視。
DriveSavers 與處於上述三種情況的機構合作,在備份遺失、不完整,或解密未能完全恢復資料時,協助復原無法存取的關鍵資料。
真正的復原計劃 所涵蓋的要素
儘管現時已有 86% 的企業能夠拒絕支付贖金,但關鍵問題仍然存在:您的機構是否真正準備好抵禦這類威脅,還是僅僅寄望於一切順利?
至少,這意味著三個要素:
1
經過測試並儲存在異地的備份,與生產環境隔離,且定期進行驗證,而非僅僅假設其可正常運作。
2
一套涵蓋雙重勒索(而不僅僅是資料加密)的事件應變計劃,並備有法律及溝通流程,以應對資料外洩的各種情境。
3
當備份不完整、過時或遺失時,清楚了解可行的資料復原選項。
勒索軟件的攻擊手法將持續演變,從最初入侵到資料外洩之間的時間亦愈來愈短。能夠在這些事件中安然無恙的機構,往往是那些早已將資料復原視為一項預先建立的能力,而非在壓力下臨時應對的措施。
If you’re thinking through your ransomware response plan and want to understand where professional data recovery services fit, contact DriveSavers.
Sources
Coalition《2026 年網絡索償報告》: https://www.coalitioninc.com/claims-report/2026
Allianz Commercial《2025 年網絡風險趨勢》: https://commercial.allianz.com/news-and-insights/news/cyber-risk-trends-2025.html

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)