

Kan data gjenopprettes fra en feilende BitLocker-kryptert stasjon?
Ja, data på en BitLocker-kryptert stasjon kan gjenopprettes, selv om den har sviktet fysisk. Kryptering legger imidlertid til ett krav: gjenopprettingsnøkkelen må komme fra stasjonseieren eller en annen autorisert part, siden det ikke finnes noen måte å utlede den på, og ingen bakdør.
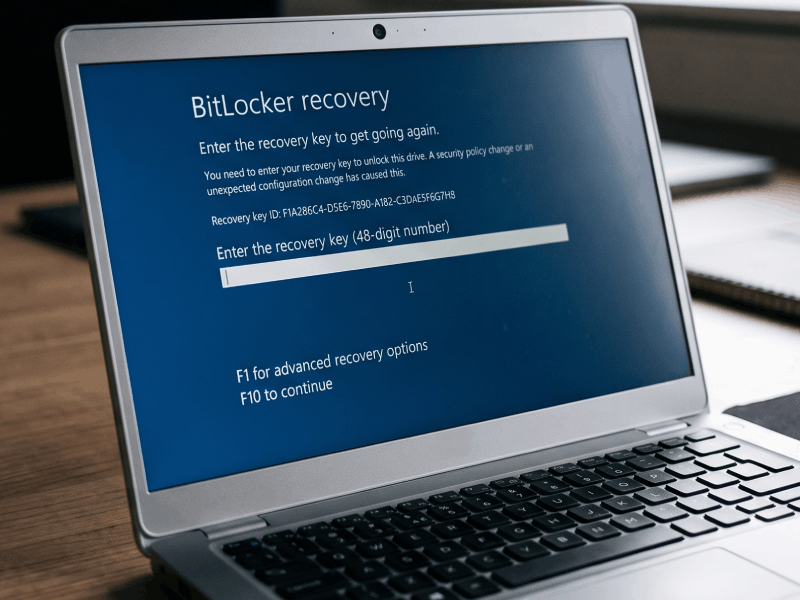
De fleste oppdager at de trenger gjenopprettingsnøkkelen på én av to måter. Enten har en datamaskin sluttet å fungere og stasjonen ble fjernet, eller en tilbakestilling fikk maskinen til å be om en 48-sifret nøkkel som eieren ikke har. Begge er vanlige nå og kan løses hvis nøkkelen kan finnes.
Hva som endret seg i Windows 11 24H2
BitLocker pleide å være noe man selv slo på. På dagens maskinvare kjører det ofte allerede.
Enhetskryptering har vært tilgjengelig på hver Windows-utgave, inkludert Home, i årevis. Endringen i 24H2 gjaldt maskinvarekravene. Microsoft fjernet kravet om Modern Standby og HSTI sammen med begrensningen på enheter med DMA-kompatible porter, som til sammen hadde holdt de fleste ordinære stasjonære datamaskiner og mange bærbare datamaskiner utenfor omfanget. Mange flere maskiner kvalifiserer nå. Hvis en enhet har en TPM, Sikker oppstart aktivert og et konfigurert gjenopprettingsmiljø, er kryptering sannsynligvis allerede på.
Kryptering slås på under rene installasjoner og fabrikktilbakestillinger. Omvendt blir ikke en maskin som oppgraderes til 24H2 via Windows Update, med en ukryptert stasjon allerede på plass, kryptert i ettertid. Nøkkelen lagres på en Microsoft-konto når noen logger på med en under oppsettet, så en enhet satt opp med en lokal konto har kanskje ingen lagret nøkkel noe sted.
To ting følger av dette. En enhet kan være kryptert uten at eieren noensinne valgte det, og en fabrikktilbakestilling kan kryptere en stasjon som ikke var kryptert før.
Hvorfor en fungerende datamaskin aldri ber om nøkkelen
Til daglig låses BitLocker opp i bakgrunnen uten at brukeren behøver gripe inn. Nøkkelen er forseglet i TPM-brikken på hovedkortet, og så lenge stasjonen fortsatt er i den samme maskinen og oppstartsrekkefølgen ikke er endret, åpnes volumet uten at noen behøver å skrive inn noe som helst.
Trekk ut stasjonen, eller mist hovedkortet, og den veien er borte. TPM-en er knyttet til maskinen, ikke til stasjonen. Når de to blir skilt fra hverandre, kreves den 48-sifrede gjenopprettingsnøkkelen.
Det er derfor nøkkelen sjelden dukker opp før noe allerede har gått galt: ingen trenger den mens datamaskinen fungerer.
Datagjenoppretting på en kryptert stasjon krever nøkkelen
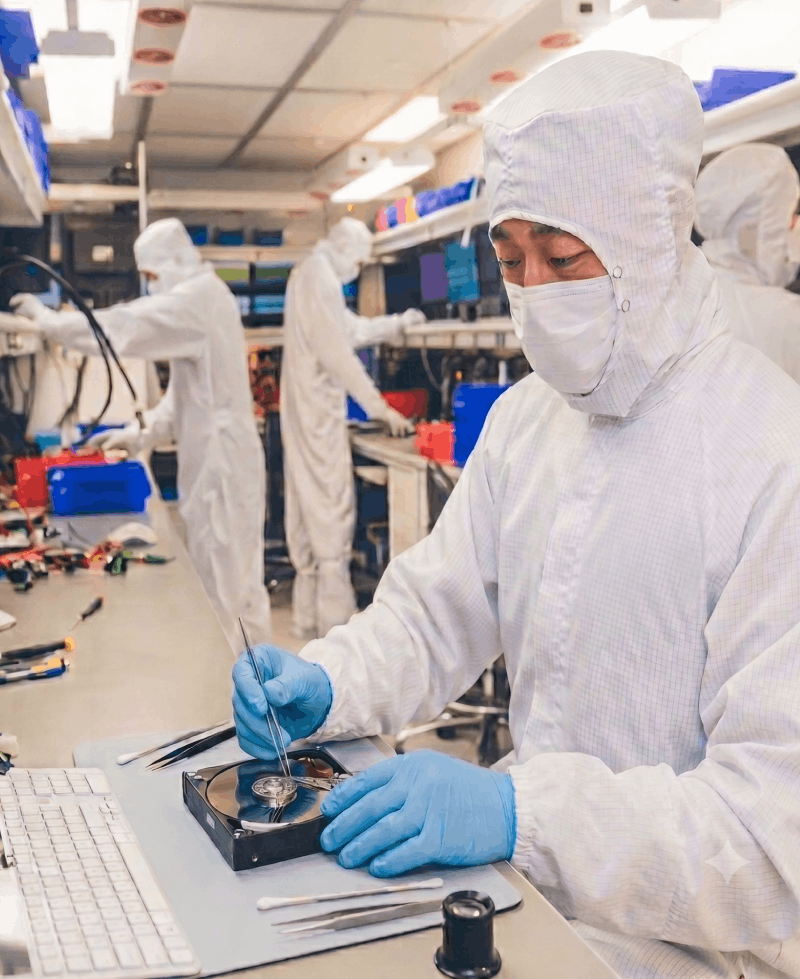
Det fysiske og logiske arbeidet endrer seg ikke fordi en stasjon er kryptert, men metodene er forskjellige. HDD-er med mekanisk skade krever fortsatt inngrep i renrom. Moderne SSD-er bruker spesialiserte diagnoseverktøy for å kommunisere direkte med stasjonens kontroller i fabrikkmodus, slik at den innebygde motoren kan dekryptere og strømme rådata, siden NAND-brikker ikke kan leses direkte på grunn av kryptering på maskinvarenivå.
De fleste stasjoner kryptert av Windows 11 er SSD-er; imidlertid kan HDD-er også krypteres med BitLocker. Sekundære interne stasjoner blir kryptert sammen med oppstartsstasjonen, og BitLocker To Go dekker eksterne stasjoner, som ofte er roterende disker.
Kryptering begynner å ha betydning når stasjonen er avbildet (en fullstendig sektor-for-sektor-kopi). Filsystemet ligger inne i det krypterte volumet. NTFS-strukturer, filtabellen, katalogoppføringer — alt dette er kryptert sammen med filene. Filstrukturen kan ikke gjenoppbygges så lenge dataene fortsatt er kryptert, så vi trenger nøkkelen før gjenoppbyggingen starter, ikke bare til slutt når filene leveres tilbake.
Microsofts eget reparasjonsverktøy fungerer på samme måte. Repair-bde-kommandoen finnes spesifikt for å redde data fra et skadet BitLocker-volum, og den vil ikke kjøre uten et gyldig gjenopprettingspassord eller gjenopprettingsnøkkel. Hvis volumets BitLocker-metadata er skadet, trenger den også en sikkerhetskopipakke med nøkkel.
Hvor du finner gjenopprettingsnøkkelen
Nøkler dukker vanligvis opp på et fåtall forutsigbare steder:
Microsoft-kontoen knyttet til enheten, på account.microsoft.com/devices/recoverykey.
Dette dekker de fleste personlige maskiner satt opp med en Microsoft-konto.
En utskrevet kopi eller en tekstfil lagret under oppsettet, ofte på en USB-stasjon som ble lagt på et trygt sted.
Active Directory eller Microsoft Entra ID, for en enhet administrert av en arbeidsgiver.
En MDM-plattform som Microsoft Intune.
En IT-administrator som oppbevarer den på vegne av eieren.
Sjekk alle disse før du bestemmer deg for at nøkkelen er borte.
Når nøkkelen er vanskeligere å spore opp
Noen situasjoner krever mer arbeid.
Enheten tilhører en arbeidsgiver.
Personen som har den, kan vanligvis ikke hente nøkkelen selv, men organisasjonens IT-team kan hente den fra Active Directory eller Entra ID. DriveSavers vil samarbeide direkte med dem hvis det er enklere enn å gå gjennom personen som bruker enheten.
Bedriften som eide enheten, har lukket, eller IT-lederen har sluttet.
Nøkkelen kan fortsatt befinne seg i en katalog eller en MDM-leietaker som noen fortsatt har tilgang til. Å finne ut hvem det er, vil vanligvis være det første trinnet.
Enheten ble satt opp med en lokal konto, og nøkkelen ble aldri lagret.
For eksempel la noen ut et innlegg på Microsofts støtteforum om en Windows 11 Home-bærbar PC med 15 års verdt av filer på en sekundær intern stasjon. Enhetskryptering hadde slått seg på av seg selv. Kontoen var lokal, så nøkkelen ble aldri lagret noe sted. Så sviktet stasjonen mekanisk. Ingen av disse tingene er uvanlige i seg selv, men sammen betyr de at dataene ikke kan leses.
Det finnes flere stasjoner, og det er ikke klart hvilken nøkkel som tilhører hvilken.
Hver nøkkel har en nøkkel-ID som identifiserer stasjonen den tilhører, noe som avklarer dette raskt.
Eieren er død, og familien håndterer et dødsbo.
Nøkkelen kan ligge i en Microsoft-konto som familien har tilgang til.
Hva DriveSavers trenger før gjenopprettede data returneres
Før DriveSavers frigir gjenopprettede data, må vi vite at personen som ber om dem, har rett til dem. Våre vilkår krever at du bekrefter at du eier enheten eller har eierens tillatelse, og DriveSavers forbeholder seg retten til å be om dokumentasjon på dette. Dette dukker opp ved dødsbo og ved enheter som tilhørte en bedrift. Å avklare dette tidlig forhindrer at det blir en forsinkelse mot slutten.
Hvis stasjonen svikter, betyr tiden noe
En svikende stasjon blir verre ved bruk. Hvorfor det skjer, avhenger av stasjonstypen, og forskjellen har betydning her fordi de fleste stasjoner kryptert av Windows 11 er SSD-er.
På en HDD kan skaden være fysisk. Hver strømsyklus på en mekanisk skadet stasjon gir skaden en ny sjanse til å spre seg, og gjentatte leseforsøk på nedbrutt medium sliter den ytterligere. Klikking, slipelyder, gjentatte frakoblinger eller feil kapasitet som vises, er alle grunner til å stoppe.
En SSD kan advare deg på forskjellige måter og svikte av ulike grunner. Du vil ikke høre noe; tegn inkluderer at stasjonen forsvinner fra Diskbehandling eller BIOS, at stasjonen bytter til skrivebeskyttet modus, eller at ytelsen faller kraftig. Gjentatte forsøk koster også. Hver mislykkede skanning legger til read-disturb-stress på allerede nedbrutte NAND-brikker, og bitfeil akkumuleres, så gjentatt kjøring av gjenopprettingsprogramvare på en svikende SSD gjør jobben vanskeligere.
Kryptering øker innsatsen på ett spesifikt punkt. En skadet sektor inne i en fil koster deg dataene i den sektoren. En skadet sektor i BitLocker-metadataene kan hindre at volumet monteres i det hele tatt, selv når du har nøkkelen.
Når du ikke trenger datagjenoppretting i det hele tatt
En låst, men frisk, stasjon trenger ikke en datagjenopprettingstjeneste. Hvis en maskin starter opp til BitLocker-gjenopprettingsskjermen og selve stasjonen er i orden, løses problemet ved å finne nøkkelen. Det samme gjelder for en stasjon som leses normalt i den opprinnelige maskinen, men som ber om en nøkkel i en annen. Å sende den inn vil ikke få dataene tilbake raskere enn det å finne nøkkelen vil.
Datagjenoppretting kommer inn i bildet når stasjonen er skadet, forringet, eller ikke kan leses i det hele tatt.
Start med nøkkelen
DriveSavers kan gjenopprette data fra en BitLocker-kryptert stasjon. Krypteringen stopper ikke arbeidet, og en sviktende kryptert stasjon får samme oppmerksomhet hos DriveSavers som enhver annen sviktende stasjon.
Gjenopprettingsnøkkelen er det ene elementet vi ikke kan skaffe selv. Den befinner seg i en Microsoft-konto, en bedriftskatalog, en MDM-leietaker, et utskrevet ark i en skuff, eller hos den som satte opp enheten. Gå gjennom alle disse før du bestemmer deg for at den er borte, fordi den vanligvis dukker opp i en av dem.
Hvis stasjonen også svikter, slutt å bruke den mens du søker. Hvert ytterligere forsøk på å lese den koster deg noe, og stasjonen vil være i bedre stand når nøkkelen dukker opp.
For å gjenopprette data fra låste eller skadede lagringsenheter, ta kontakt med DriveSavers Recovery Services på +1 (888) 440-2404.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)