

Voiko tietoja palauttaa vikaantuneelta BitLocker-salatulta asemalta?
Kyllä, BitLocker-salatulla asemalla olevat tiedot voidaan palauttaa, vaikka asema olisi fyysisesti vikaantunut. Salaus lisää kuitenkin yhden vaatimuksen: palautusavaimen on tultava aseman omistajalta tai muulta valtuutetulta taholta, sillä sitä ei voida johtaa muulla tavoin eikä mitään takaovea ole olemassa.
Useimmat huomaavat tarvitsevansa palautusavainta kahdella tavalla. Joko tietokone on lakannut toimimasta ja asema on irrotettu, tai nollaus sai koneen pyytämään 48-numeroista avainta, jota omistajalla ei ole. Molemmat ovat nykyään yleisiä ja ratkaistavissa, jos avain löytyy.
Mikä muuttui Windows 11 24H2:ssa
BitLocker oli ennen jotain, jonka otti itse käyttöön. Nykyisellä laitteistolla se on usein jo käynnissä.
Laitteen salaus on ollut saatavilla kaikissa Windows-versioissa, mukaan lukien Home, jo vuosien ajan. 24H2-päivityksessä muutos koski laitteistovaatimuksia. Microsoft poisti Modern Standby- ja HSTI-vaatimuksen sekä rajoituksen DMA-yhteensopivilla porteilla varustetuilla laitteilla, jotka yhdessä olivat pitäneet useimmat tavalliset pöytätietokoneet ja monet kannettavat soveltamisalan ulkopuolella. Nyt huomattavasti useammat koneet täyttävät vaatimukset. Jos laitteessa on TPM, Secure Boot käytössä ja määritetty palautusympäristö, salaus on todennäköisesti jo päällä.
Salaus käynnistyy puhtaiden asennusten ja tehdasasetusten palautusten yhteydessä. Sen sijaan kone, joka päivitetään 24H2-versioon Windows Updaten kautta ja jossa on jo olemassa salaamaton asema, ei salaudu jälkikäteen. Avain tallennetaan Microsoft-tilille, kun joku kirjautuu sellaisella asennuksen aikana, joten paikallisella tilillä asennetulla laitteella ei välttämättä ole tallennettua avainta missään.
Tästä seuraa kaksi asiaa. Laite voi olla salattu ilman, että sen omistaja on koskaan valinnut niin, ja tehdasasetusten palautus voi salata aseman, joka ei ollut salattu aiemmin.
Miksi toimiva tietokone ei koskaan pyydä avainta
Päivittäisessä käytössä BitLocker avautuu taustalla ilman, että käyttäjän tarvitsee tehdä mitään. Avain on sinetöity emolevyn TPM-sirulle, ja niin kauan kuin asema on edelleen samassa koneessa eikä käynnistysjärjestystä ole muutettu, volyymi avautuu ilman, että kenenkään tarvitsee kirjoittaa mitään.
Irrota asema, tai menetä emolevy, ja tämä reitti on poissa. TPM on sidottu koneeseen, ei asemaan. Kun nämä kaksi erotetaan toisistaan, 48-numeroinen palautusavain tulee pakolliseksi.
Siksi avain tulee harvoin esiin ennen kuin jotain on jo mennyt pieleen: kukaan ei tarvitse sitä, kun tietokone toimii.
Tiedon palautus salatulta asemalta vaatii avaimen
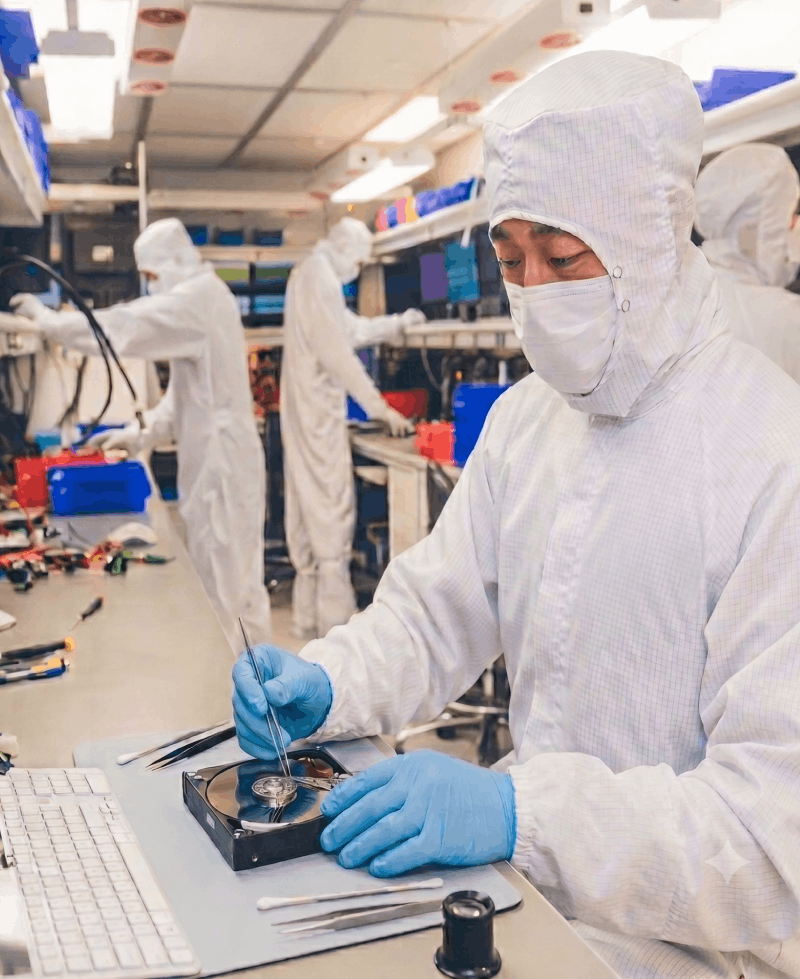
Fyysinen ja looginen työ ei muutu sen vuoksi, että asema on salattu, mutta menetelmät eroavat. Mekaanisesti vaurioituneet kiintolevyt vaativat edelleen puhdastilakäsittelyä. Modernit SSD-asemat käyttävät erikoistuneita diagnostiikkatyökaluja kommunikoidakseen suoraan aseman ohjaimen kanssa tehdastilassa, mikä mahdollistaa sisäänrakennetun moottorin purkaa salauksen ja striimata raakadataa, sillä NAND-siruja ei voida lukea suoraan laitteistotason salauksen vuoksi.
Useimmat Windows 11:n salaamat asemat ovat SSD-asemia; kuitenkin myös kiintolevyt voidaan salata BitLockerilla. Toissijaiset sisäiset asemat salataan yhdessä käynnistysaseman kanssa, ja BitLocker To Go kattaa ulkoiset asemat, jotka ovat usein pyöriviä levyjä.
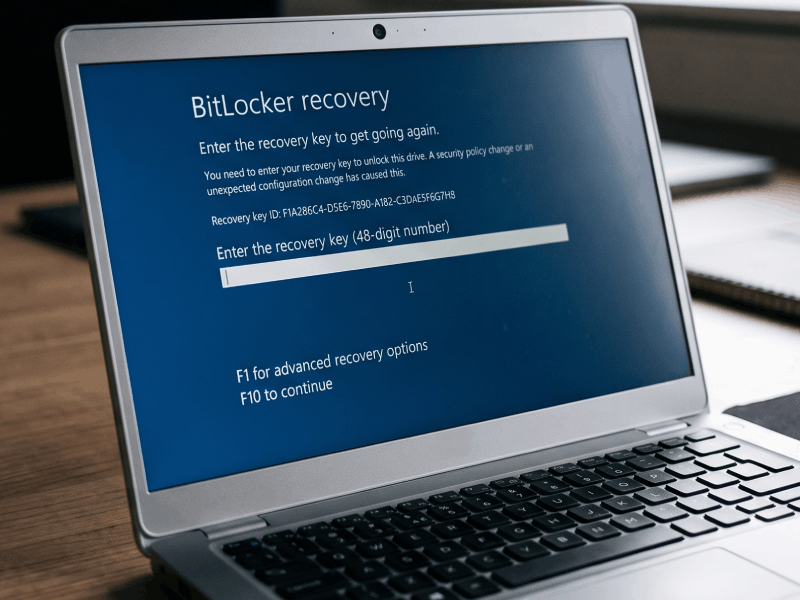
Salaus alkaa merkitä jotain, kun asemasta on otettu levykuva (täydellinen sektorikohtainen kopio). Tiedostojärjestelmä sijaitsee salatun volyymin sisällä. NTFS-rakenteet, tiedostotaulukko, hakemistotietueet – kaikki tämä on salattu yhdessä tiedostojen kanssa. Tiedostorakennetta ei voida rakentaa uudelleen niin kauan kuin tiedot ovat edelleen salattuja, joten tarvitsemme avaimen ennen kuin uudelleenrakentaminen alkaa, emme vasta lopussa, kun tiedostot luovutetaan takaisin.
Microsoftin oma korjaustyökalu toimii samalla tavalla. Repair-bde-komento on olemassa nimenomaan vahingoittuneen BitLocker-volyymin tietojen pelastamiseksi, eikä se toimi ilman kelvollista palautussalasanaa tai palautusavainta. Jos volyymin BitLocker-metatiedot ovat vioittuneet, tarvitaan myös varmuuskopioavainpaketti.
Mistä löytää palautusavain
Avaimet löytyvät yleensä muutamasta ennustettavasta paikasta:
Laitteeseen liitetty Microsoft-tili osoitteessa account.microsoft.com/devices/recoverykey.
Tämä kattaa useimmat Microsoft-tilillä asetetut henkilökohtaiset laitteet.
Asennuksen aikana tallennettu tulostettu kopio tai tekstitiedosto, usein jollekin turvalliseen paikkaan laitetulle USB-asemalle.
Active Directory tai Microsoft Entra ID, työnantajan hallinnoimalle laitteelle.
MDM-alusta kuten Microsoft Intune.
IT-ylläpitäjä, joka säilyttää sitä omistajan puolesta.
Tarkista kaikki nämä ennen kuin oletat avaimen kadonneen.
Kun avainta on vaikeampi jäljittää
Jotkin tilanteet vaativat enemmän työtä.
Laite kuuluu työnantajalle.
Sitä käyttävä henkilö ei yleensä voi itse hakea avainta, mutta organisaation IT-tiimi voi hakea sen Active Directorysta tai Entra ID:stä. DriveSavers tekee yhteistyötä suoraan heidän kanssaan, jos se on helpompaa kuin asioiminen laitteen käyttäjän kautta.
Laitteen omistanut yritys on lopettanut toimintansa, tai IT-vastaava on siirtynyt muihin tehtäviin.
Avain saattaa yhä olla hakemistossa tai MDM-vuokralaistilassa, johon jollakulla on edelleen pääsy. Sen selvittäminen, kuka tämä on, on yleensä ensimmäinen vaihe.
Laite otettiin käyttöön paikallisella tilillä, eikä avainta koskaan tallennettu.
Esimerkiksi joku kirjoitti Microsoftin tukifoorumille Windows 11 Home -kannettavasta, jolla oli 15 vuoden tiedostot toissijaisella sisäisellä asemalla. Laitteen salaus oli kytkeytynyt itsestään päälle. Tili oli paikallinen, joten avainta ei koskaan tallennettu mihinkään. Sitten asema vikaantui mekaanisesti. Mikään näistä asioista ei ole itsessään epätavallinen, mutta yhdessä ne tarkoittavat, että tietoja ei voida lukea.
Asemia on useita, eikä ole selvää, mikä avain kuuluu mihinkin.
Jokaisella avaimella on avaintunnus, joka tunnistaa aseman, johon se liittyy, mikä selvittää asian nopeasti.
Omistaja on kuollut, ja perhe hoitaa jäämistöä.
Avain saattaa olla Microsoft-tilillä, johon perheellä on pääsy.
Mitä DriveSavers tarvitsee ennen palautettujen tietojen luovuttamista
Ennen kuin DriveSavers luovuttaa palautetut tiedot, meidän on varmistettava, että niitä pyytävällä henkilöllä on oikeus niihin. Ehtomme edellyttävät, että vahvistat omistavasi laitteen tai omaavasi omistajan luvan, ja DriveSavers pidättää oikeuden pyytää asiaa koskevia asiakirjoja. Tätä tulee eteen jäämistöjen yhteydessä ja yritykselle kuuluneiden laitteiden kohdalla. Asian selvittäminen ajoissa estää sen muuttumisen viivästykseksi loppuvaiheessa.
Jos asema vikaantuu, aika on ratkaisevaa
Vikaantuva asema huononee käytön myötä. Miksi näin tapahtuu, riippuu aseman tyypistä, ja tällä erolla on tässä merkitystä, koska suurin osa Windows 11:n salaamista asemista on SSD-asemia.
Kiintolevyllä vaurio voi olla fyysinen. Jokainen virtajakso mekaanisesti vaurioituneella asemalla antaa vauriolle uuden mahdollisuuden levitä, ja toistuvat lukuyritykset heikentyneellä medialla kuluttavat sitä entisestään. Napsahtelut, hankaavat äänet, toistuvat yhteyskatkot tai väärän kapasiteetin näkyminen ovat kaikki syitä pysähtyä.
SSD voi varoittaa sinua eri tavoin ja vikaantua eri syistä. Et kuule mitään; merkkejä ovat aseman katoaminen Levynhallinnasta tai BIOSista, aseman siirtyminen vain luku -tilaan, tai suorituskyvyn jyrkkä lasku. Toistuvat yritykset maksavat myös. Jokainen epäonnistunut skannaus lisää lukuhäiriörasitusta jo heikentyneille NAND-siruille, ja bittivirheet kertyvät, joten palautusohjelmiston toistuva ajaminen vikaantuvalla SSD:llä vaikeuttaa työtä.
Salaus nostaa panoksia yhdessä tietyssä kohdassa. Tiedoston sisällä oleva vaurioitunut sektori maksaa vain kyseisen sektorin tiedot. BitLocker-metatiedoissa oleva vaurioitunut sektori voi estää koko volyymin liittämisen, vaikka sinulla olisi avain.
Kun et tarvitse tiedon palautusta lainkaan
Lukittu mutta terve asema ei tarvitse tiedon palautuspalvelua. Jos kone käynnistyy BitLockerin palautusnäytölle ja itse asema on kunnossa, avaimen löytäminen ratkaisee asian. Sama pätee asemaan, joka luetaan normaalisti sen alkuperäisessä koneessa, mutta joka pyytää avainta toisessa. Sen lähettäminen ei palauta tietoja nopeammin kuin avaimen löytäminen tekisi.
Tiedon palautus tulee kuvaan, kun asema on vahingoittunut, heikentynyt tai sitä ei voida enää lainkaan lukea.
Aloita avaimesta
DriveSavers voi palauttaa tietoja BitLocker-salatulta asemalta. Salaus ei estä työtä, ja vikaantunut salattu asema saa DriveSaversilla saman huomion kuin mikä tahansa muu vikaantunut asema.
Palautusavain on se yksi asia, jota emme voi itse toimittaa. Se on Microsoft-tilillä, yrityksen hakemistossa, MDM-vuokralaistilassa, laatikossa säilytetyllä tulostetulla lomakkeella, tai sillä, joka laitteen alun perin asetti. Käy kaikki nämä läpi ennen kuin oletat sen kadonneen, sillä se löytyy yleensä jostakin niistä.
Jos asema myös vikaantuu, lopeta sen käyttäminen etsinnän ajaksi. Jokainen lisäyritys lukea sitä maksaa jotain, ja asema on paremmassa kunnossa, kun avain löytyy.
Jos haluat palauttaa tietoja lukituista tai vaurioituneista tallennusyksiköistä, ota yhteyttä DriveSavers Recovery Servicesiin numerossa +1 (888) 440-2404.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)