

Kan data återställas från en trasig BitLocker-krypterad enhet?
Ja, data på en BitLocker-krypterad enhet kan återställas, även om den har fysiskt gått sönder. Kryptering lägger dock till ett krav: återställningsnyckeln måste komma från enhetens ägare eller en annan behörig part, eftersom det inte finns något sätt att härleda den och ingen bakdörr.
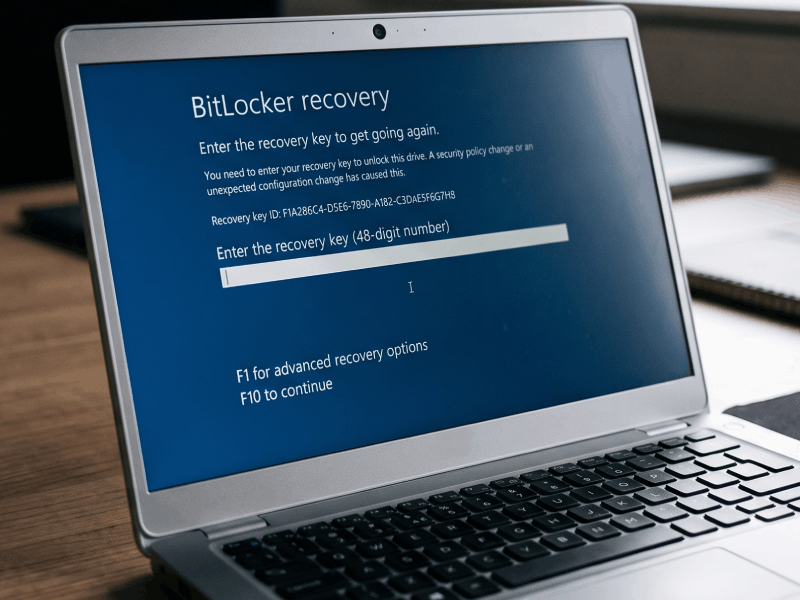
De flesta upptäcker att de behöver återställningsnyckeln på ett av två sätt. Antingen har en dator slutat fungera och enheten har tagits bort, eller så fick en återställning datorn att be om en 48-siffrig nyckel som ägaren inte har. Båda är vanliga nu och går att lösa om nyckeln kan hittas.
Vad som ändrades i Windows 11 24H2
BitLocker brukade vara något man själv aktiverade. På dagens hårdvara är det ofta redan igång.
Enhetskryptering har funnits tillgänglig i varje Windows-utgåva, inklusive Home, i åratal. Förändringen i 24H2 gällde hårdvarukraven. Microsoft tog bort kravet på Modern Standby och HSTI tillsammans med begränsningen för enheter med DMA-kompatibla portar, vilka tillsammans hade hållit de flesta vanliga stationära datorer och många bärbara datorer utanför tillämpningsområdet. Betydligt fler maskiner kvalificerar sig nu. Om en enhet har en TPM, Säker start aktiverad och en konfigurerad återställningsmiljö är kryptering sannolikt redan på.
Kryptering aktiveras vid rena installationer och fabriksåterställningar. Omvänt blir en maskin som uppgraderas till 24H2 via Windows Update, med en okrypterad enhet redan på plats, inte krypterad i efterhand. Nyckeln sparas på ett Microsoft-konto när någon loggar in med ett sådant under installationen, så en enhet som konfigurerats med ett lokalt konto kanske inte har någon sparad nyckel någonstans.
Två saker följer av detta. En enhet kan bli krypterad utan att dess ägare någonsin valt det, och en fabriksåterställning kan kryptera en enhet som inte var krypterad tidigare.
Varför en fungerande dator aldrig frågar efter nyckeln
I vardagen låses BitLocker upp i bakgrunden utan att kräva någon användarinblandning. Nyckeln är förseglad i TPM-chippet på moderkortet, och så länge enheten fortfarande sitter i den maskinen och startsekvensen inte har ändrats, öppnas volymen utan att någon behöver skriva in något.
Dra ut enheten, eller förlora moderkortet, och den vägen är borta. TPM:n är knuten till maskinen, inte till enheten. När de två skiljs åt krävs den 48-siffriga återställningsnyckeln.
Det är därför nyckeln sällan dyker upp förrän något redan har gått fel: ingen behöver den medan datorn fungerar.
Dataåterställning på en krypterad enhet kräver nyckeln
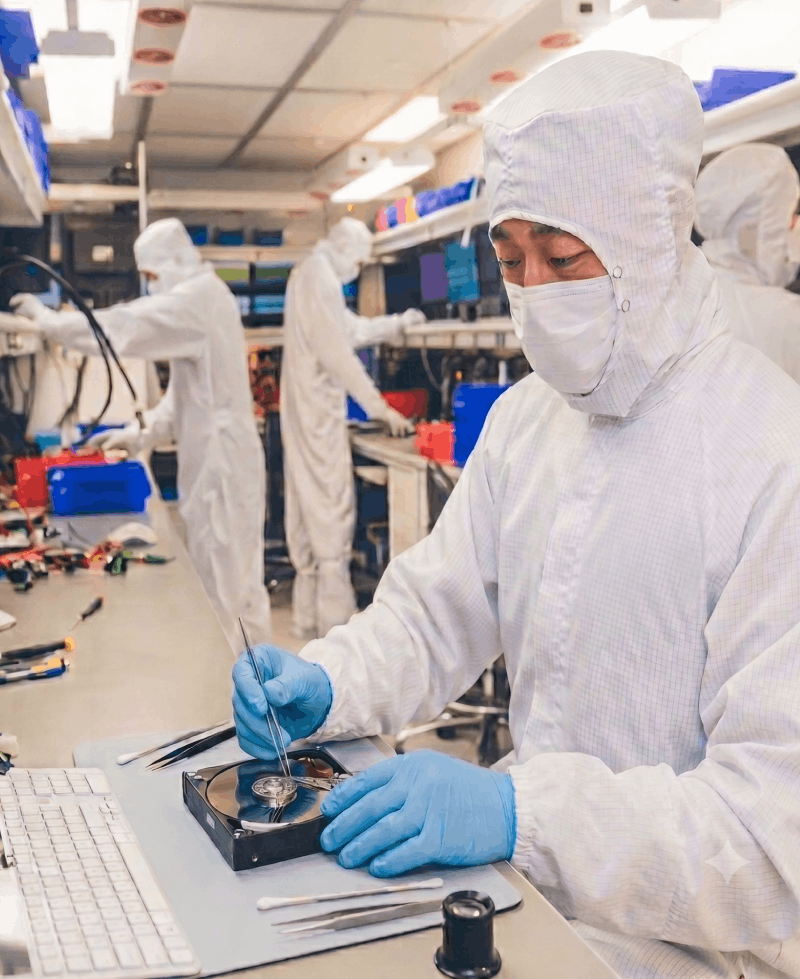
Det fysiska och logiska arbetet förändras inte av att en enhet är krypterad, men metoderna skiljer sig åt. HDD:er med mekaniska skador kräver fortfarande ingrepp i renrum. Moderna SSD:er använder specialiserade diagnostikverktyg för att kommunicera direkt med enhetens styrenhet i fabriksläge, vilket gör att den inbyggda motorn kan dekryptera och strömma rådata, eftersom NAND-chip inte kan läsas direkt på grund av kryptering på hårdvarunivå.
De flesta enheter som krypteras av Windows 11 är SSD:er; dock kan även HDD:er krypteras med BitLocker. Sekundära interna enheter krypteras tillsammans med startenheten, och BitLocker To Go täcker externa enheter, som ofta är snurrande diskar.
Kryptering börjar spela roll när enheten har avbildats (en fullständig sektor-för-sektor-kopia). Filsystemet ligger inuti den krypterade volymen. NTFS-strukturer, filtabellen, katalogposter – allt detta är krypterat tillsammans med filerna. Filstrukturen kan inte återuppbyggas medan datan fortfarande är krypterad, så vi behöver nyckeln innan återuppbyggnaden börjar, inte bara i slutet när filerna lämnas tillbaka.
Microsofts eget reparationsverktyg fungerar på samma sätt. Repair-bde-kommandot finns specifikt för att rädda data från en skadad BitLocker-volym, och det körs inte utan ett giltigt återställningslösenord eller en giltig återställningsnyckel. Om volymens BitLocker-metadata är skadad behövs även ett nyckelsäkerhetskopieringspaket.
Var du hittar återställningsnyckeln
Nycklar dyker vanligtvis upp på ett fåtal förutsägbara ställen:
Microsoft-kontot kopplat till enheten, på account.microsoft.com/devices/recoverykey.
Detta täcker de flesta personliga datorer som konfigurerats med ett Microsoft-konto.
En utskriven kopia eller en textfil sparad under installationen, ofta på en USB-enhet som lagts på ett säkert ställe.
Active Directory eller Microsoft Entra ID, för en enhet som hanteras av en arbetsgivare.
En MDM-plattform som Microsoft Intune.
En IT-administratör som förvarar den å ägarens vägnar.
Kontrollera alla dessa innan du bestämmer dig för att nyckeln är borta.
När nyckeln är svårare att spåra
Vissa situationer kräver mer arbete.
Enheten tillhör en arbetsgivare.
Personen som har den kan vanligtvis inte hämta nyckeln själv, men organisationens IT-team kan hämta den från Active Directory eller Entra ID. DriveSavers kommer att samarbeta direkt med dem om det är enklare än att gå via personen som använder enheten.
Företaget som ägde enheten har stängt, eller IT-chefen har gått vidare.
Nyckeln kan fortfarande finnas i en katalog eller en MDM-klient som någon fortfarande har åtkomst till. Att spåra upp vem det är kommer vanligtvis att vara det första steget.
Enheten konfigurerades med ett lokalt konto, och nyckeln sparades aldrig.
Till exempel skrev någon på Microsofts supportforum om en Windows 11 Home-bärbar dator med 15 års värde av filer på en sekundär intern enhet. Enhetskryptering hade slagits på av sig själv. Kontot var lokalt, så nyckeln sparades aldrig någonstans. Sedan gick enheten sönder mekaniskt. Ingen av dessa saker är ovanlig i sig, men tillsammans innebär de att datan inte kan läsas.
Det finns flera enheter, och det är oklart vilken nyckel som hör till vilken.
Varje nyckel har ett nyckel-ID som identifierar vilken enhet den tillhör, vilket snabbt löser detta.
Ägaren har avlidit, och familjen tar hand om dödsboet.
Nyckeln kan finnas i ett Microsoft-konto som familjen har tillgång till.
Vad DriveSavers behöver innan återställd data lämnas tillbaka
Innan DriveSavers lämnar ut återställd data måste vi veta att personen som begär den har rätt till den. Våra villkor kräver att du bekräftar att du äger enheten eller har ägarens tillstånd, och DriveSavers förbehåller sig rätten att begära dokumentation för detta. Detta dyker upp vid dödsbon och vid enheter som tillhörde ett företag. Att reda ut det tidigt förhindrar att det blir en försening i slutet.
Om enheten håller på att gå sönder, räknas tiden
En felande enhet försämras vid användning. Varför detta sker beror på enhetstypen, och skillnaden spelar roll här eftersom de flesta enheter som krypteras av Windows 11 är SSD:er.
På en HDD kan skadan vara fysisk. Varje strömcykel på en mekaniskt skadad enhet ger skadan ytterligare en chans att sprida sig, och upprepade läsförsök på skadat medium sliter på det ytterligare. Klickande, skrapande ljud, upprepade frånkopplingar eller att fel kapacitet visas är alla skäl att sluta.
En SSD kan varna dig på olika sätt och gå sönder av olika skäl. Du hör inget alls; tecken inkluderar att enheten försvinner från Diskhantering eller BIOS, att enheten växlar till skrivskyddat läge, eller att prestandan sjunker kraftigt. Upprepade försök kostar också. Varje misslyckad skanning lägger till read-disturb-stress på redan skadade NAND-chip, och bitfel ackumuleras, så att köra återställningsprogramvara upprepade gånger på en felande SSD gör jobbet svårare.
Kryptering höjer insatserna på en specifik punkt. En skadad sektor inuti en fil kostar dig datan i den sektorn. En skadad sektor i BitLocker-metadatan kan hindra volymen från att monteras alls, även när du har nyckeln.
När du inte behöver dataåterställning alls
En låst men frisk enhet behöver inte en dataåterställningstjänst. Om en maskin startar till BitLocker-återställningsskärmen och själva enheten är i gott skick löser det problemet att hitta nyckeln. Detsamma gäller en enhet som läses normalt i sin ursprungliga maskin men som frågar efter en nyckel i en annan. Att skicka in den ger inte tillbaka datan snabbare än vad det gör att hitta nyckeln.
Dataåterställning blir relevant när enheten är skadad, degraderad eller inte kan läsas alls.
Börja med nyckeln
DriveSavers kan återställa data från en BitLocker-krypterad enhet. Krypteringen stoppar inte arbetet, och en felande krypterad enhet får samma uppmärksamhet hos DriveSavers som vilken annan felande enhet som helst.
Återställningsnyckeln är den enda del vi inte kan tillhandahålla själva. Den finns i ett Microsoft-konto, en företagskatalog, en MDM-klient, ett utskrivet papper i en låda, eller hos den som konfigurerade enheten. Gå igenom alla dessa innan du bestämmer dig för att den är borta, eftersom den vanligtvis dyker upp i en av dem.
Om enheten också håller på att gå sönder, sluta använda den medan du söker. Varje ytterligare försök att läsa den kostar dig något, och enheten kommer att vara i bättre skick när nyckeln dyker upp.
För att återställa data från låsta eller skadade lagringsenheter, kontakta DriveSavers Recovery Services på +1 (888) 440-2404.

 English (United States)
 English (Australia)
 French (France)
 English (UK)
 French (Canada)
 English (Canada)
 Spanish (Mexico)
 German
 Dutch
 Italian
 Finnish
 Polish
 Norwegian
 Swedish
 Danish
 Spanish (Spain)
 Chinese
 Japanese
 German (Austria)